


Режим цепочек аутентификации и авторизации#
Внешние пользователи подключаются к Angie ADC через внешние серверы
RADIUS, LDAP и TACACS+ с помощью цепочек аутентификации и авторизации.
Цепочки аутентификации и авторизации позволяют проверять внешних пользователей,
которые входят в веб-интерфейс, на нескольких внешних серверах по очереди,
в том числе на нескольких серверах одного типа,
например LDAP1 → RADIUS1 → LDAP2 → LDAP3 → TACACS1.
После сохранения политика применяется к текущему узлу.
При первом включении цепочек отзываются все прежние сессии внешних пользователей.
Настройки находятся в разделе Система → Аутентификация и авторизация.
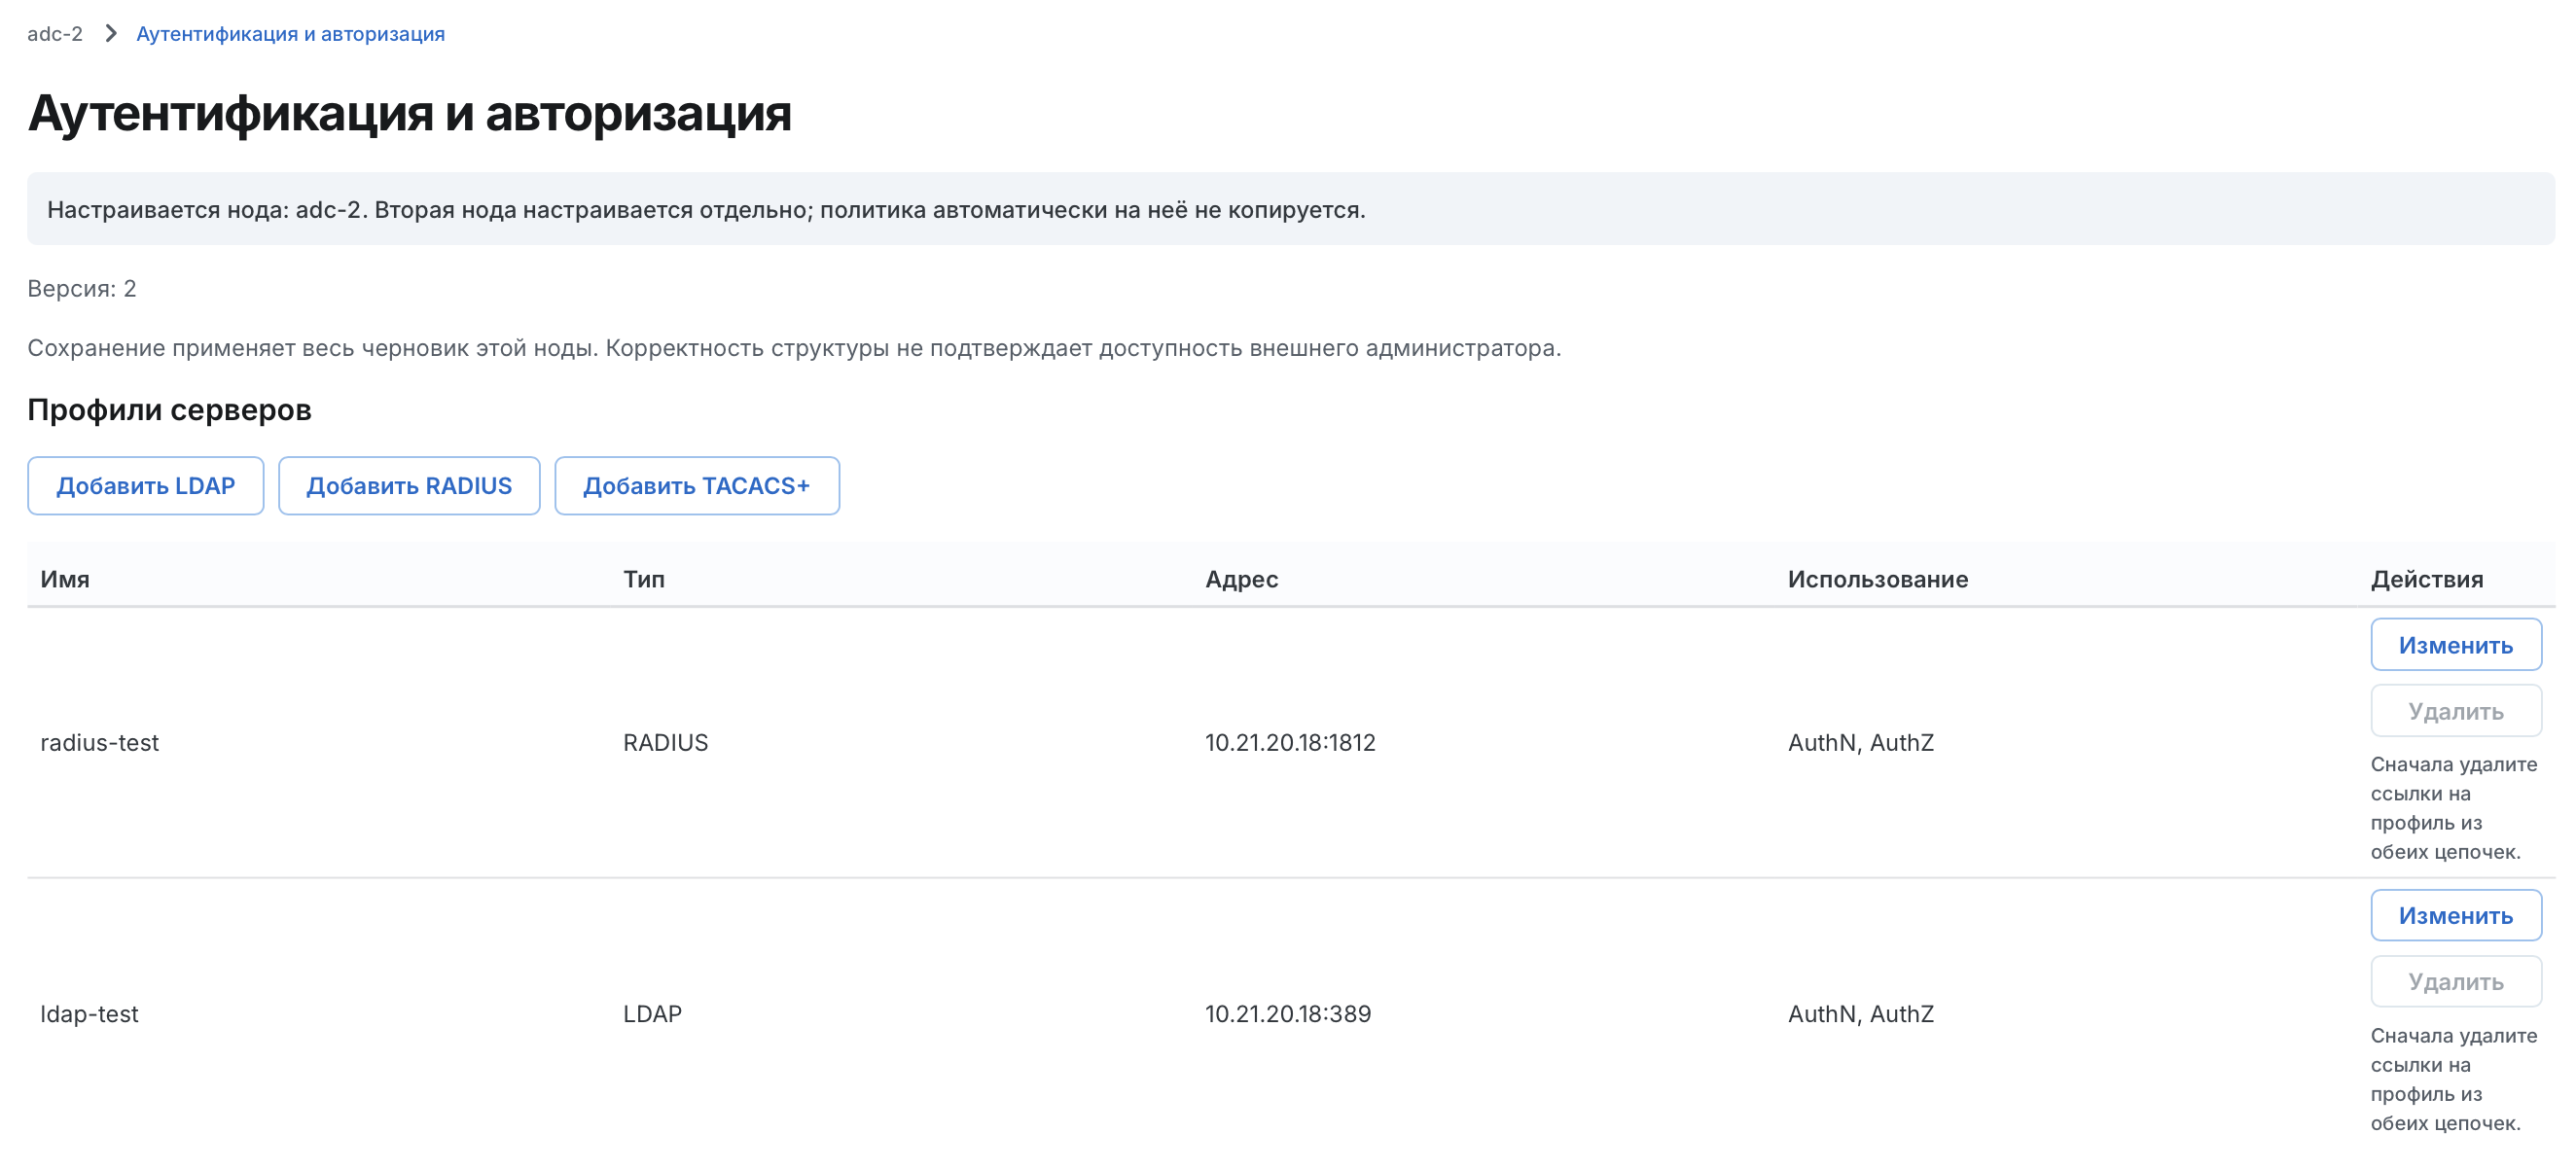

Настройка состоит из двух этапов:
Каждый внешний сервер описывается отдельным профилем: имя, протокол, параметры подключения, секрет, а также параметры аутентификации и авторизации. Один профиль можно использовать в обеих цепочках без повторного ввода адреса и секрета.
Создание цепочек аутентификации и авторизации.
Цепочка аутентификации определяет, в каком порядке на серверах проверяются введенные логин и пароль.
Цепочка авторизации определяет, в каком порядке на серверах запрашивается роль пользователя.
Алгоритм проверки#
Алгоритм проверки следующий:
При входе пользователь вводит логин и пароль.
Angie ADC проверяет логин и пароль по шагам цепочки аутентификации сверху вниз:
если сервер подтвердил логин и пароль, аутентификация завершается;
если пользователь не найден или сервер недоступен, проверяется следующий шаг;
если сервер LDAP нашел пользователя, но отклонил пароль, вход запрещается;
если отказал сервер RADIUS или TACACS+, результат определяется полем
При Reject/FAILэтого шага:Остановить цепочку(по умолчанию) илиПерейти к следующему.
Важно
Общий таймаут цепочки равен 30 секундам, таймаут для одного шага 10 секунд. Чтобы не потерять доступ к Angie ADC, рекомендуется в начале ставить шаг с локальной аутентификацией через базу Local. Тогда локальный администратор сможет войти при недоступности внешних сервисов.
Затем Angie ADC запрашивает роль по шагам цепочки авторизации сверху вниз:
если шаг разрешил доступ, пользователь получает роль этого шага; роли, полученные на разных шагах, не объединяются;
если шаг не применяется к пользователю (например, пользователь не найден в LDAP или вошел через другой профиль RADIUS) или сервер недоступен, проверяется следующий шаг;
если шаг запретил доступ (например, пользователь найден в LDAP, но не состоит ни в одной группе из правил), вход запрещается;
если отказал сервер TACACS+, результат определяется полем
При Reject/FAILэтого шага.
Если цепочка исчерпана и ни один шаг не завершился успешно, доступ запрещается.
База Local#
Предустановленная база Local содержит список локальных пользователей Angie ADC.
Для обеспечения входа локальных пользователей необходимо добавить эту базу
в цепочку аутентификации первым шагом и в цепочку авторизации последним шагом.
Предупреждение
Если база Local нигде не добавлена, локальные входы будут запрещены,
включая локального администратора admin.
Все локальные сессии будут отозваны.
Удалять базу Local рекомендуется только в том случае,
если в организации сознательно запрещен локальный доступ
и вход внешнего администратора уже проверен,
иначе доступ к Angie ADC может быть полностью потерян.
Перед сохранением цепочки без Local
сначала войдите в систему через внешнюю цепочку
и проверьте, что внешнему администратору доступны необходимые действия.
Корректная структура цепочек
не подтверждает, что внешний администратор сможет войти.
Применение в доменах маршрутизации#
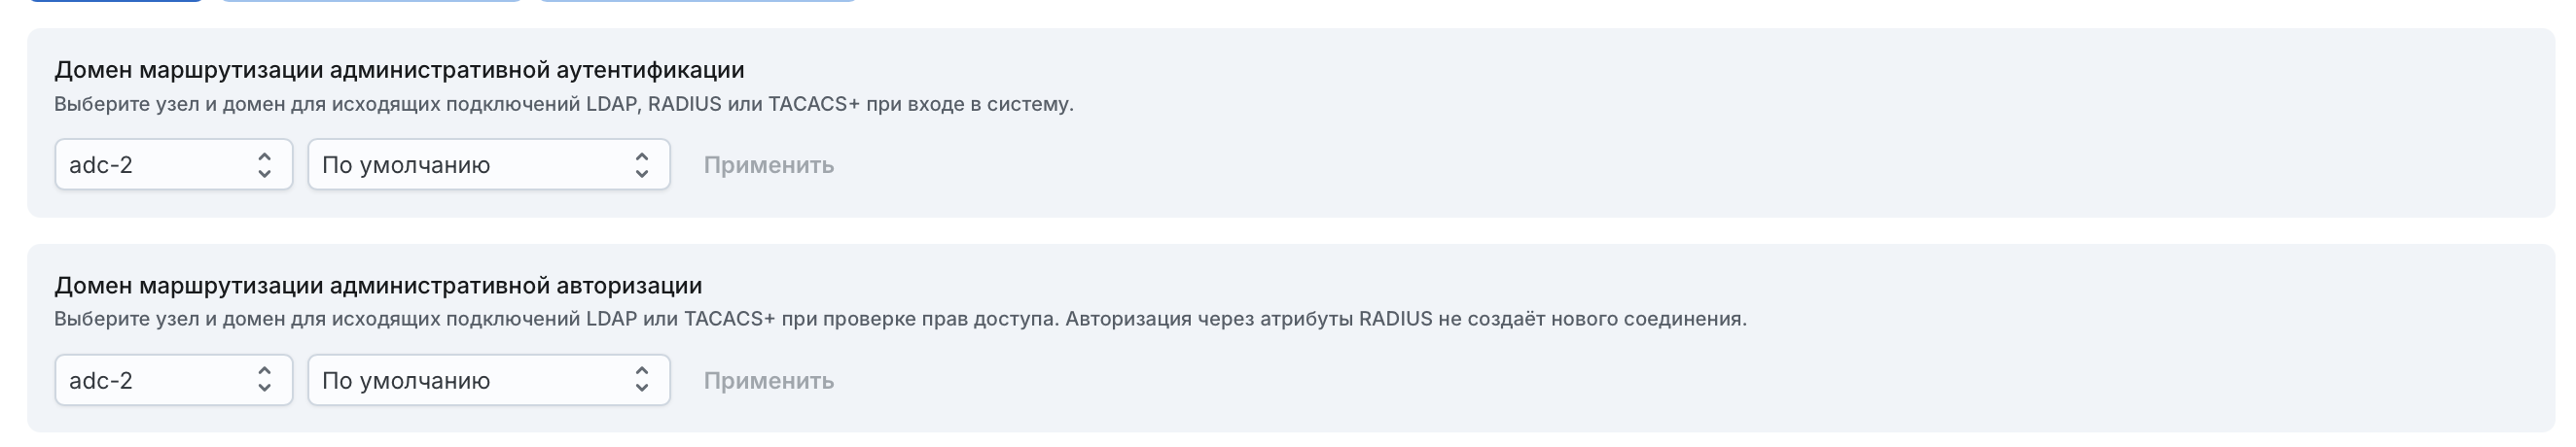
В нижней части страницы Аутентификация и авторизация можно задать узел и домен маршрутизации,
через которые Angie ADC подключается к внешним серверам:
Домен маршрутизации административной аутентификации: для подключений к серверам LDAP, RADIUS и TACACS+;Домен маршрутизации административной авторизации: для подключений к серверам LDAP и TACACS+. Авторизация по атрибутам RADIUS новых подключений не создает.
Чтобы задать домен маршрутизации,
выберите узел и нужный домен и нажмите Применить.
Настройки применяются сразу и не входят в черновик политики.
По умолчанию для подключений используется общая сеть.
Применение в паре высокой доступности#
Политика аутентификации и авторизации хранится на каждом узле отдельно. Имя настраиваемого узла отображается в верхней части страницы.
Настройте цепочки на каждом узле пары высокой доступности. После переключения на другой узел пользователь проходит цепочки этого узла; если они отличаются, он может потерять доступ.
Отзыв сессий и удаление
Localна одном узле не затрагивают другой.Существующая пара продолжает работать после удаления
Localи отзыва пользовательских сессий: узлы используют сохраненный служебный токен пары.Чтобы создать новую пару при удаленном
Local, войдите в мастер как внешний администратор, прошедший обе цепочки на принимающем узле. Для создания пары поддерживается вход только по логину и паролю: если администратору требуется TOTP или смена пароля, создать пару не получится.
 Содержание