


Вкладка "Аутентификация и авторизация" (режим цепочек)#
Инструкции см. Режим цепочек аутентификации и авторизации.
В режиме цепочек вкладка позволяет создать профили внешних серверов LDAP, RADIUS и TACACS+ и задать порядок их опроса в цепочках аутентификации и авторизации. До включения цепочек вкладка работает в режиме с одним провайдером (см. Вкладка "Аутентификация и авторизация" (устаревший)).
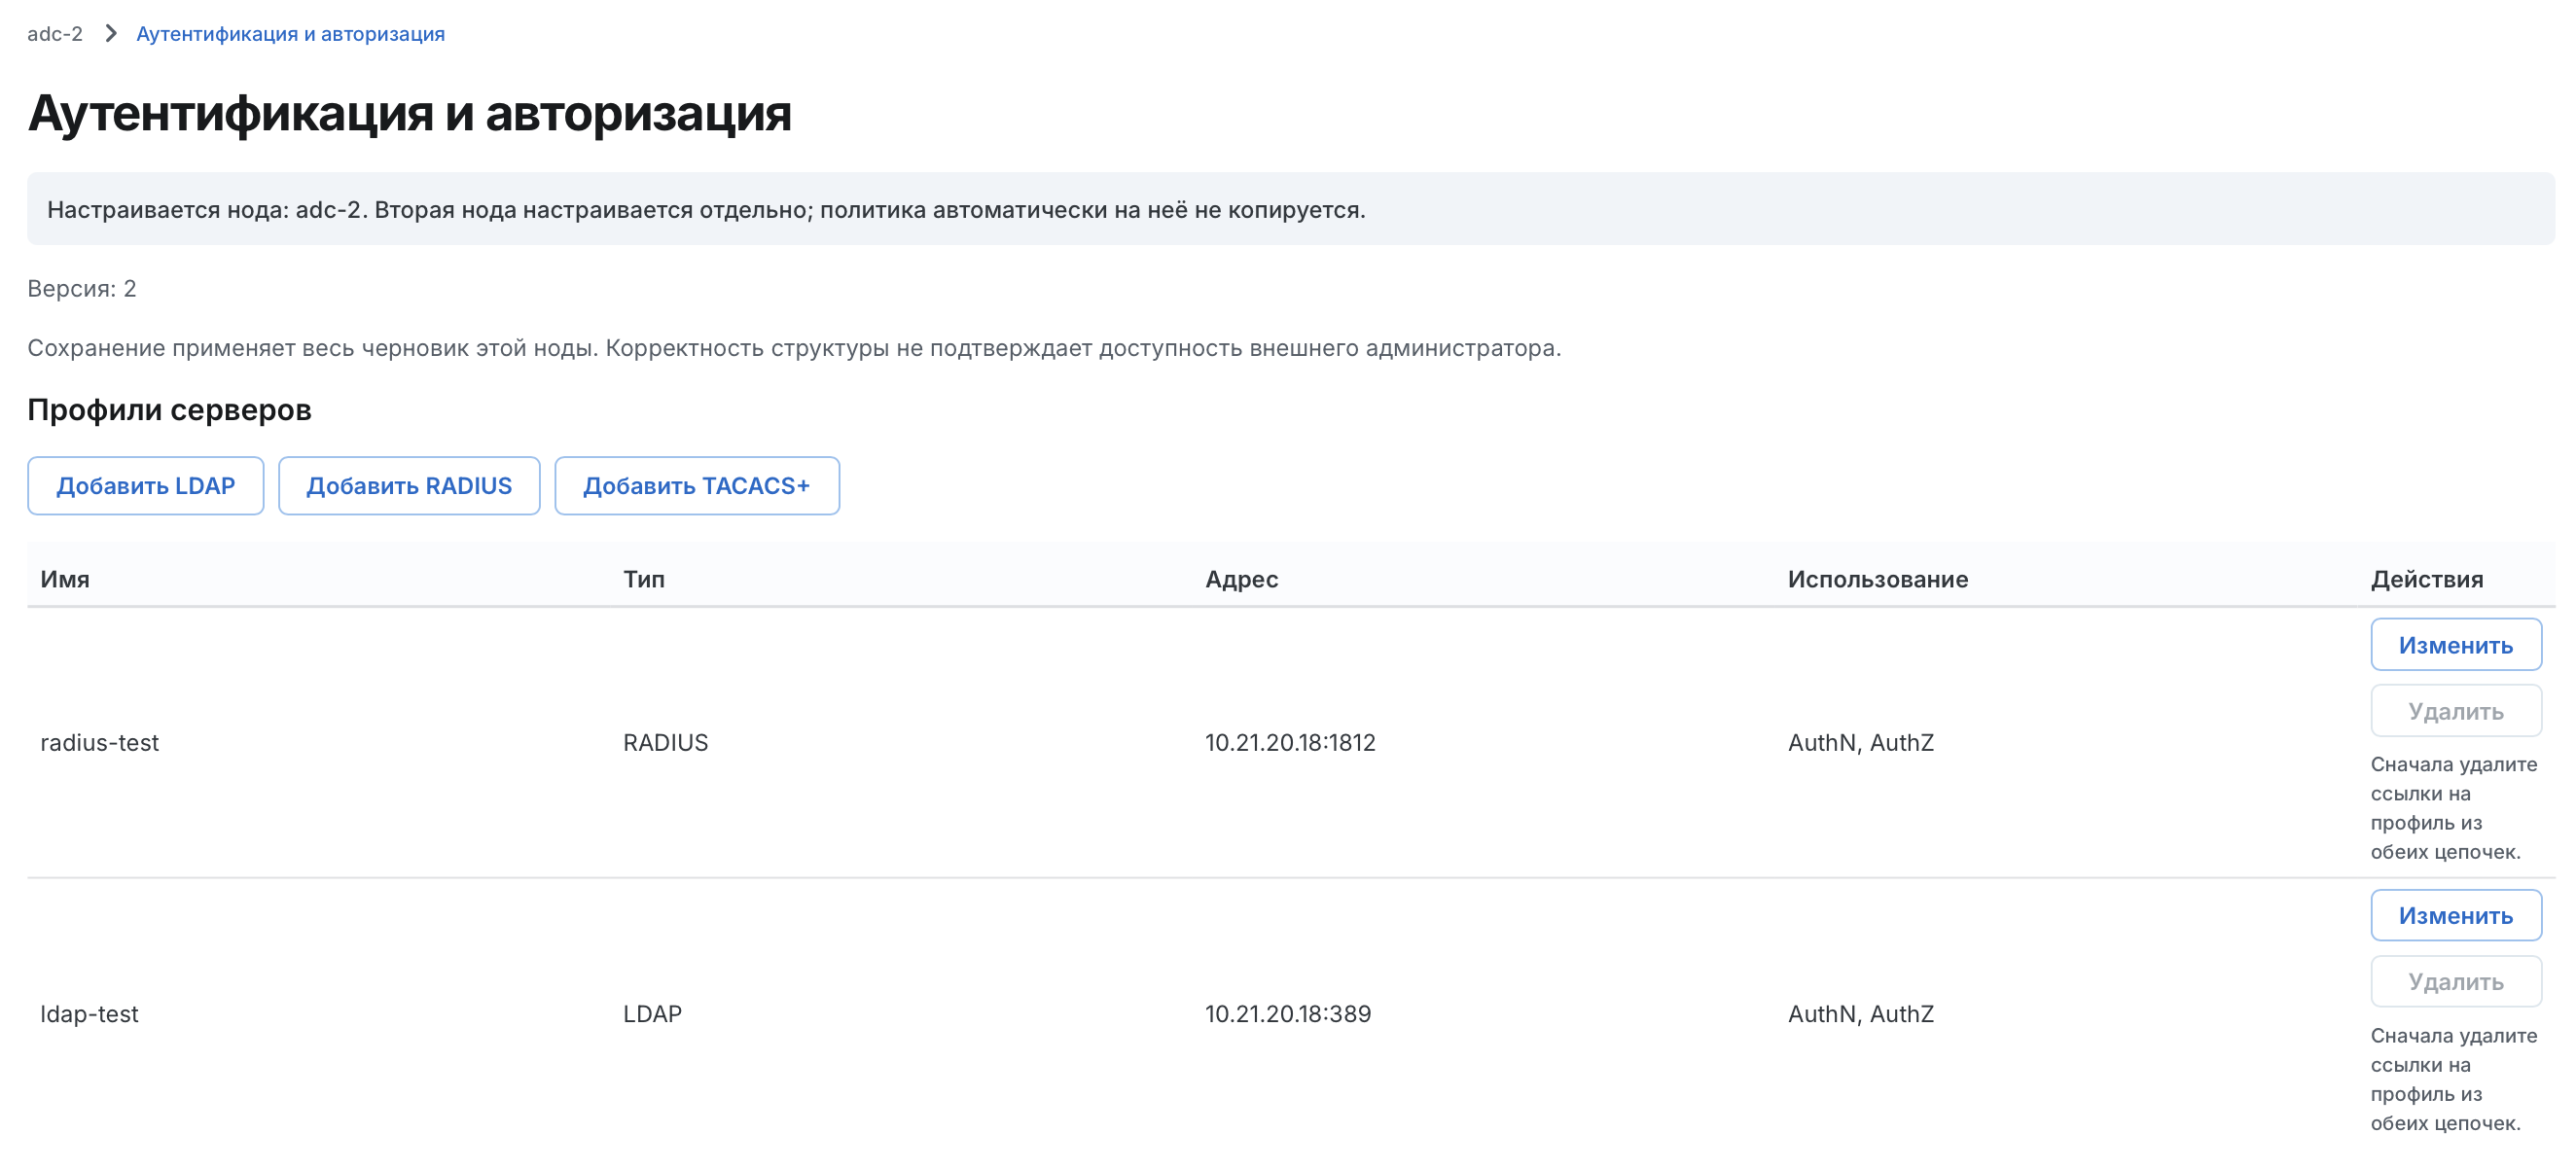

В верхней части вкладки отображаются:
| Имя узла, политика которого настраивается. Другие узлы настраиваются отдельно. |
| Номер версии сохраненной политики. Увеличивается при каждом сохранении. |
Блок "Профили серверов"#
Инструкции см. Профили серверов.
Элементы интерфейса:
| Кнопки открывают окно создания профиля соответствующего протокола (см. Окно "Профиль"). |
| Имя профиля. |
| Провайдер профиля: |
| Адрес и порт сервера. |
| Цепочки, в которых используется профиль:
|
| Кнопка открывает окно профиля. |
| Кнопка удаления профиля. Недоступна, если профиль используется в цепочках. |
Блок "Аутентификация"#
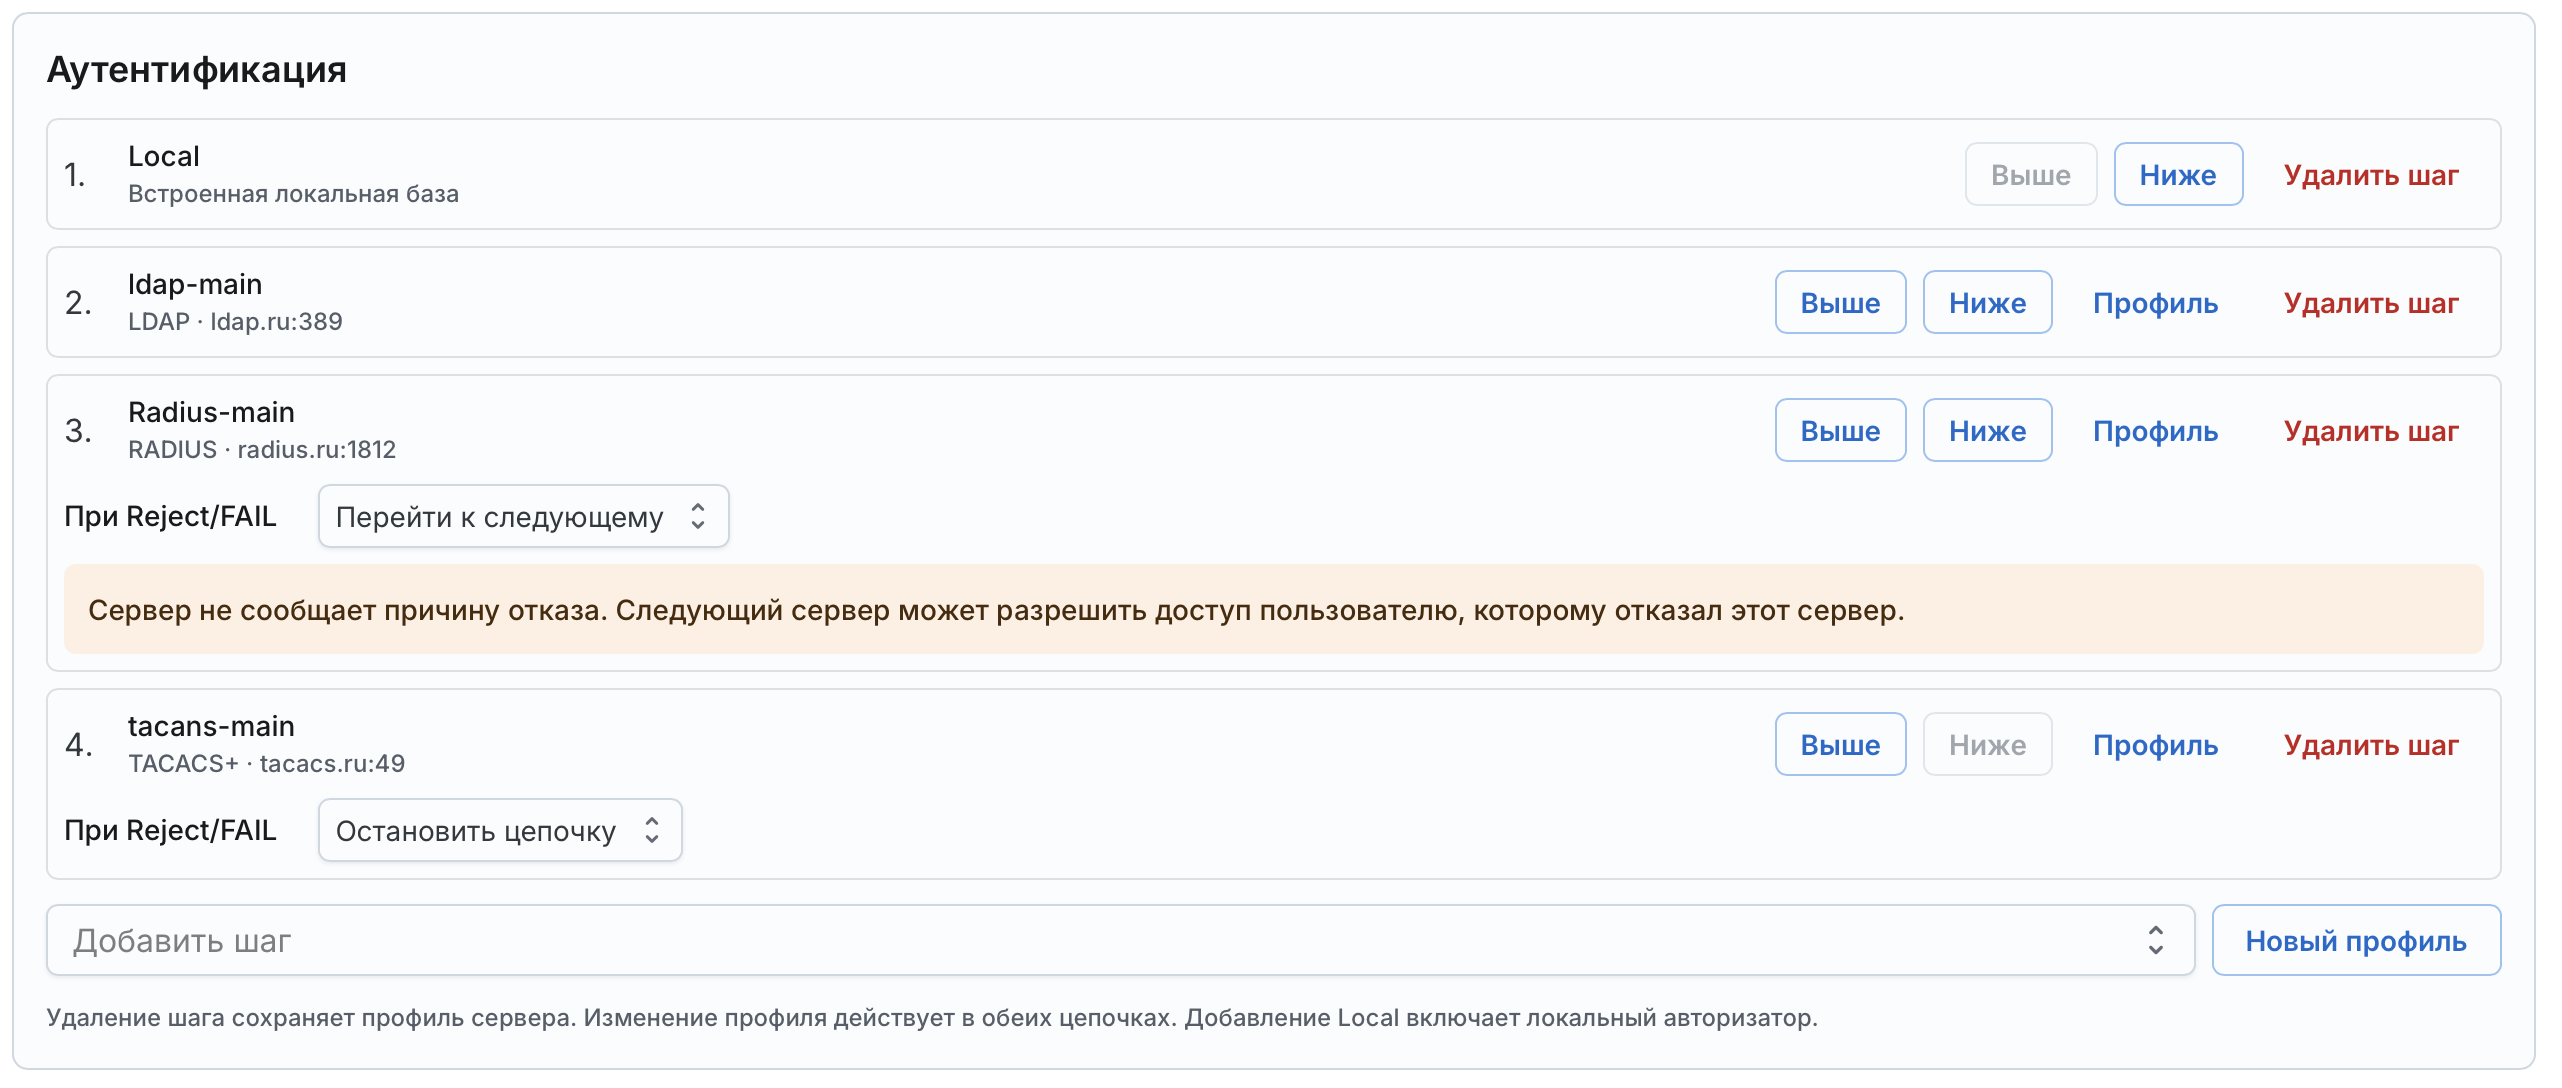
Инструкции см. Шаг 5. Настройте цепочку аутентификации.
Важно
Общий таймаут цепочки равен 30 секундам, таймаут для одного шага 10 секунд. Чтобы не потерять доступ к Angie ADC при недоступности внешних сервисов, рекомендуется ставить шаг с локальной аутентификацией через базу Local не дальше третьего шага для попадания в общий таймаут 30 секунд.
Элементы интерфейса:
Строка шага | Содержит номер шага, имя профиля, провайдера и адрес сервера.
Для |
| Кнопки перемещения шага в цепочке. |
| Кнопка открывает окно профиля шага.
Если в шаге есть ошибки, кнопка называется |
| Кнопка удаления шага из цепочки. Профиль сервера при этом не удаляется. |
| Поведение при отказе сервера. Отображается для шагов RADIUS и TACACS+:
|
| Раскрывающийся список профилей, включая |
| Кнопка открывает окно |
Блок "Авторизация"#
Инструкции см. Шаг 6. Настройте цепочку авторизации.
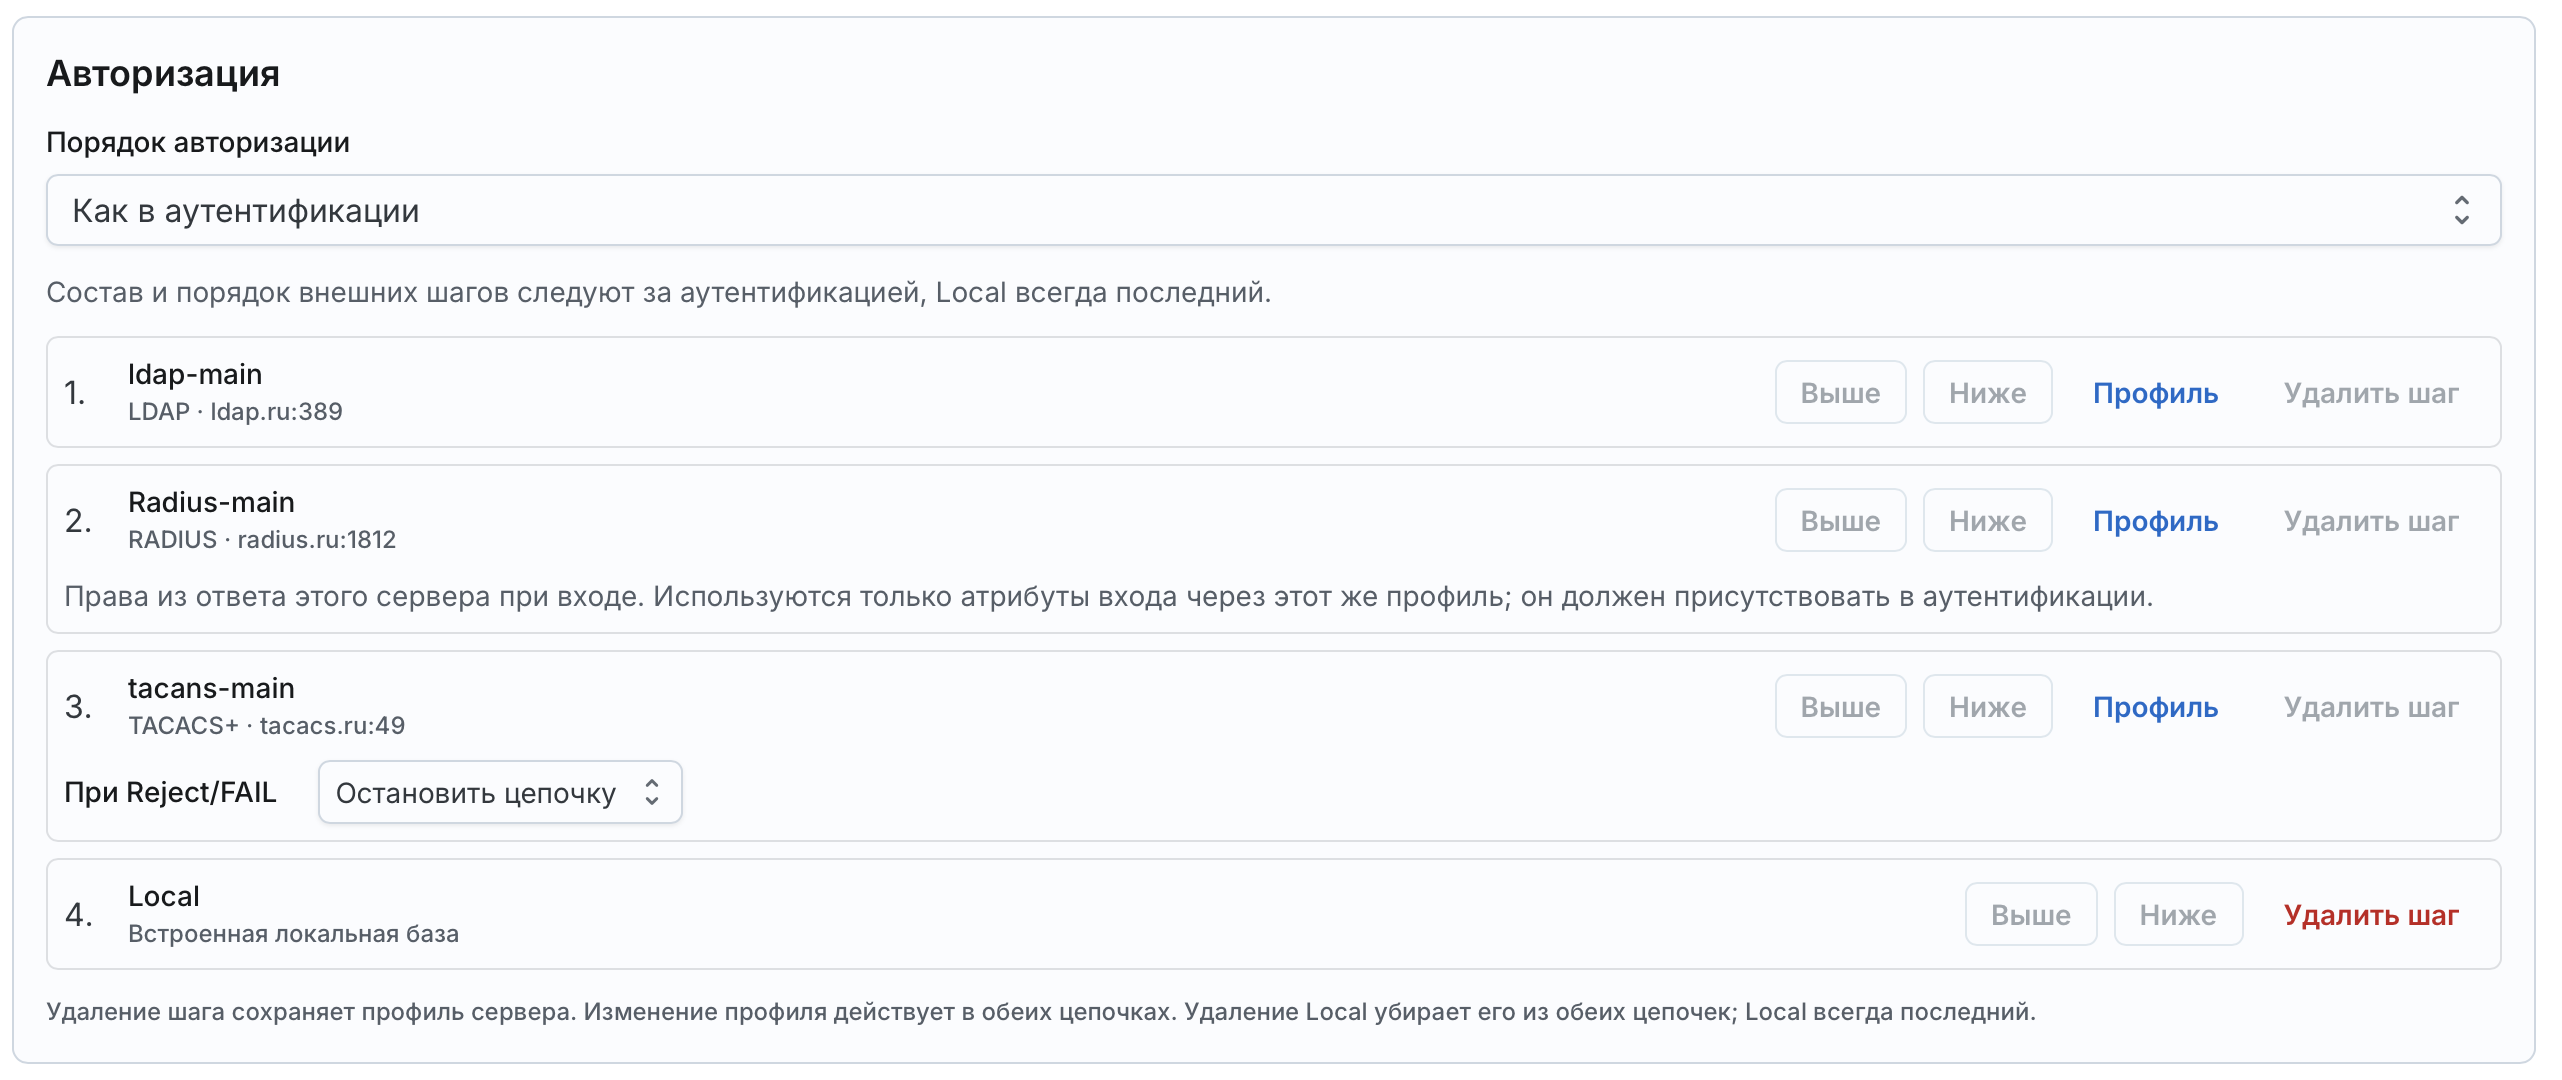
Элементы интерфейса:
| Раскрывающийся список:
|
| Кнопки перемещения шага в цепочке.
Доступны в режиме
|
| Кнопка открывает окно профиля шага.
Если в шаге есть ошибки, кнопка называется |
| Кнопка удаления шага из цепочки. Профиль сервера при этом не удаляется.
Доступна в режиме |
| Поведение при отказе сервера. Отображается для шагов TACACS+:
|
| Раскрывающийся список профилей, включая |
| Кнопка открывает окно |
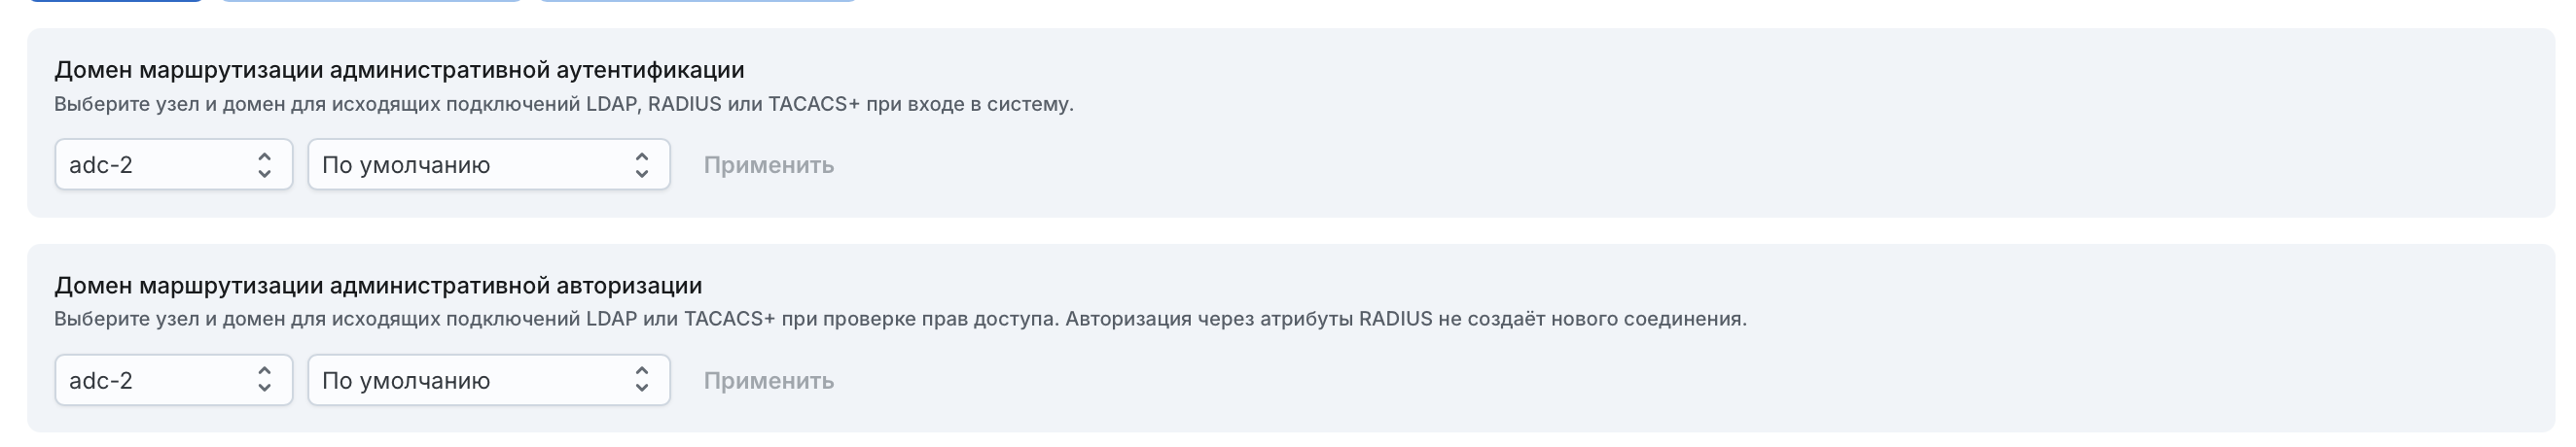
Домены маршрутизации#
Инструкции см. Применение в доменах маршрутизации.
| Блок выбора узла и домена маршрутизации для подключений к серверам LDAP, RADIUS и TACACS+ при входе в систему. |
| Блок выбора узла и домена маршрутизации для подключений к серверам LDAP и TACACS+ при проверке прав доступа. Авторизация по атрибутам RADIUS новых подключений не создает. |
Узел | Узел, для которого задается домен маршрутизации. |
Домен маршрутизации | Домен маршрутизации выбранного узла.
|
| Кнопка применения выбранного домена на узле. Применяется сразу, независимо от черновика политики. |
Окно "Профиль"#
Инструкции см. Профили серверов.
Окно открывается при создании или изменении профиля.
Заголовок окна зависит от провайдера:
Задает имя профиля, например Идентификатор профиля. Назначается автоматически и не меняется. Протокол профиля ( Цепочки, в которых используется профиль. Задает IP-адрес или доменное имя LDAP-сервера,
например Порт подключения (по умолчанию Задает DN учетной записи, от имени которой Angie ADC подключается к LDAP-серверу,
например Подключение по протоколу LDAPS. Защита соединения с помощью StartTLS. Отключает проверку сертификата сервера. Состояние секрета. Раскрывающийся список: Поле для ввода секрета. Доступно при выборе Флажок в блоке Задает ветку на LDAP-сервере, в которой система будет искать пользователя
при аутентификации, например Задает LDAP-фильтр поиска пользователя при аутентификации,
например Задает атрибут LDAP, содержащий логин,
например Флажок в блоке Задает ветку на LDAP-сервере, в которой система будет искать пользователя
при авторизации, например Задает LDAP-фильтр поиска пользователя при авторизации,
например Задает ветку на LDAP-сервере, в которой система будет искать группы пользователя,
например Задает LDAP-фильтр поиска групп пользователя,
например Добавляет правило назначения роли:
Кнопка удаления правила. Проверяет подключение к серверу и вход сервисной учетной записи.
Вход пользователя и роль не проверяются, настройки не сохраняются. Проверка выполняется через домен маршрутизации операции,
для которой настроен профиль; если профиль настроен для обеих операций,
проверяются оба домена. Сохраненный пароль используется, только если не изменены
сервер, порт, DN сервисной учетной записи и параметры TLS;
иначе пароль нужно ввести в поле Если выбран вариант Закрывает окно без изменений. Добавляет изменения профиля в черновик страницы. Задает имя профиля, например Идентификатор профиля. Назначается автоматически и не меняется. Протокол профиля ( Цепочки, в которых используется профиль. Задает IP-адрес или доменное имя RADIUS-сервера,
например Порт подключения (по умолчанию Задает идентификатор NAS (Network Access Server), передаваемый RADIUS-серверу,
например Поддерживается только Состояние секрета. Раскрывающийся список: Вариант Поле для ввода секрета. Доступно при выборе Флажок в блоке Флажок в блоке Задает атрибут, по которому определяется роль при авторизации,
например Добавляет правило назначения роли:
Кнопка удаления правила. Закрывает окно без изменений. Добавляет изменения профиля в черновик страницы. Задает имя профиля, например Идентификатор профиля. Назначается автоматически и не меняется. Протокол профиля ( Цепочки, в которых используется профиль. Задает IP-адрес или доменное имя TACACS+-сервера,
например Порт подключения (по умолчанию Состояние секрета. Раскрывающийся список: Поле для ввода секрета. Доступно при выборе Флажок в блоке Флажок в блоке Задает атрибуты, по которым определяется роль, в порядке приоритета,
например Задает аргументы запроса авторизации,
например Добавляет правило назначения роли:
Кнопка удаления правила. Закрывает окно без изменений. Добавляет изменения профиля в черновик страницы.Профиль LDAP, Профиль RADIUS или Профиль TACACS+.Профиль LDAP#
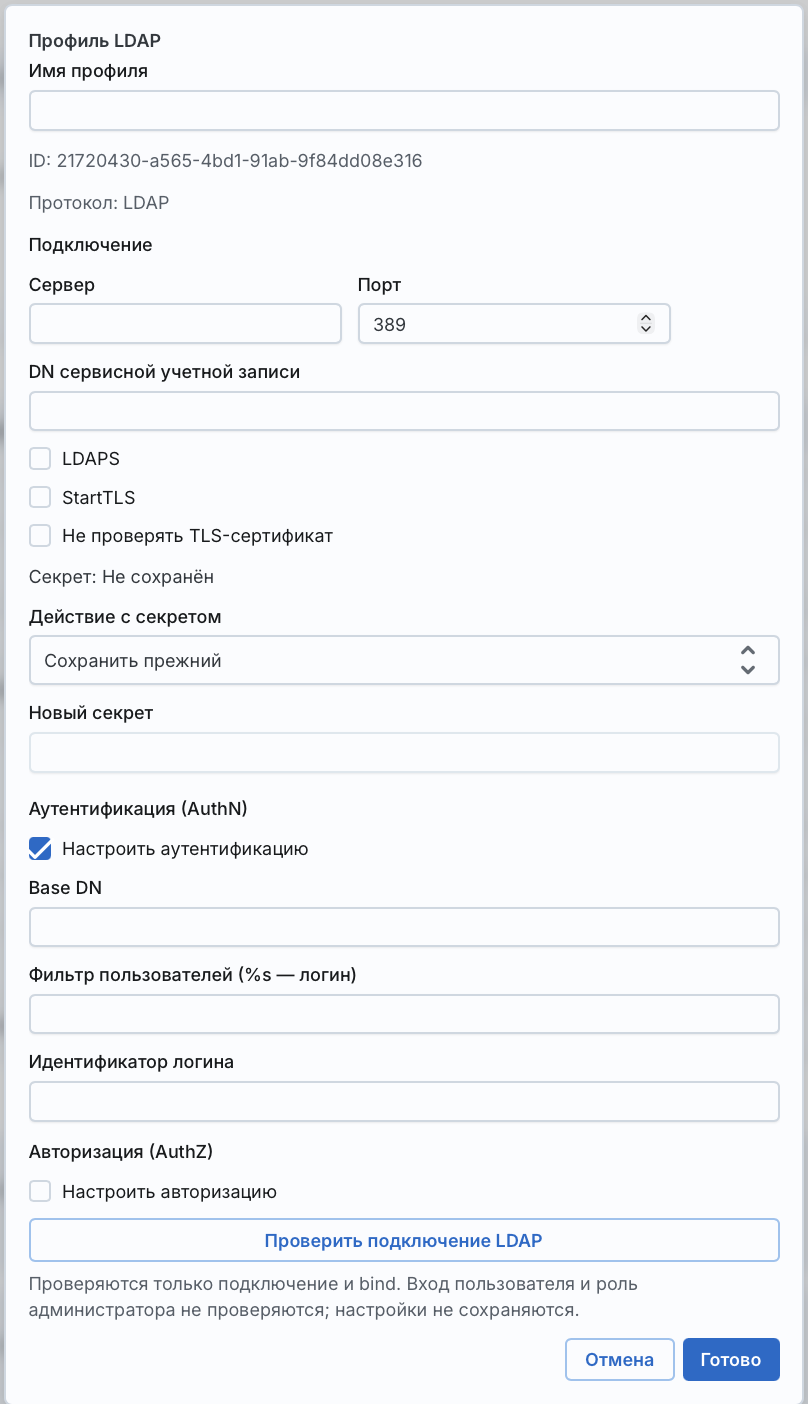
Имя профиляLDAP-main. Имя должно быть уникальным.IDПротоколLDAP). Изменить его нельзя.Используется вСервер192.0.2.10 или ldap.example.com.Порт389).DN сервисной учетной записиcn=adc-bind,ou=service,dc=example,dc=com.
Пароль задается как секрет профиля.LDAPSStartTLSНе проверять TLS-сертификатСекретДействие с секретомСохранить прежний;Заменить;Без секрета (очистить) — только если профиль
используется исключительно для авторизации.Новый секретЗаменить.Настроить аутентификациюАутентификация (AuthN) включает
использование профиля для аутентификации.Base DNou=users,dc=example,dc=com.Фильтр пользователей (%s — логин)(uid=%s) или (&(objectClass=user)(sAMAccountName=%s)).
Фильтр определяет, в каком формате пользователь вводит логин.Идентификатор логинаuid, sAMAccountName или userPrincipalName.Настроить авторизациюАвторизация (AuthZ) включает
использование профиля для авторизации.Базовый DN пользователейou=users,dc=example,dc=com.Фильтр пользователей AuthZ (%s — логин)(uid=%s).Базовый DN группou=groups,dc=example,dc=com.Фильтр групп (%s — DN пользователя)(member=%s).Добавить правилоDN группы, например cn=adc-admins,ou=groups,dc=example,dc=com,
и Роль ADC: admin, operator или supervisor.УдалитьПроверить подключение LDAPНовый секрет.Без секрета (очистить),
профиль нужно сначала сохранить.ОтменаГотовоПрофиль RADIUS#
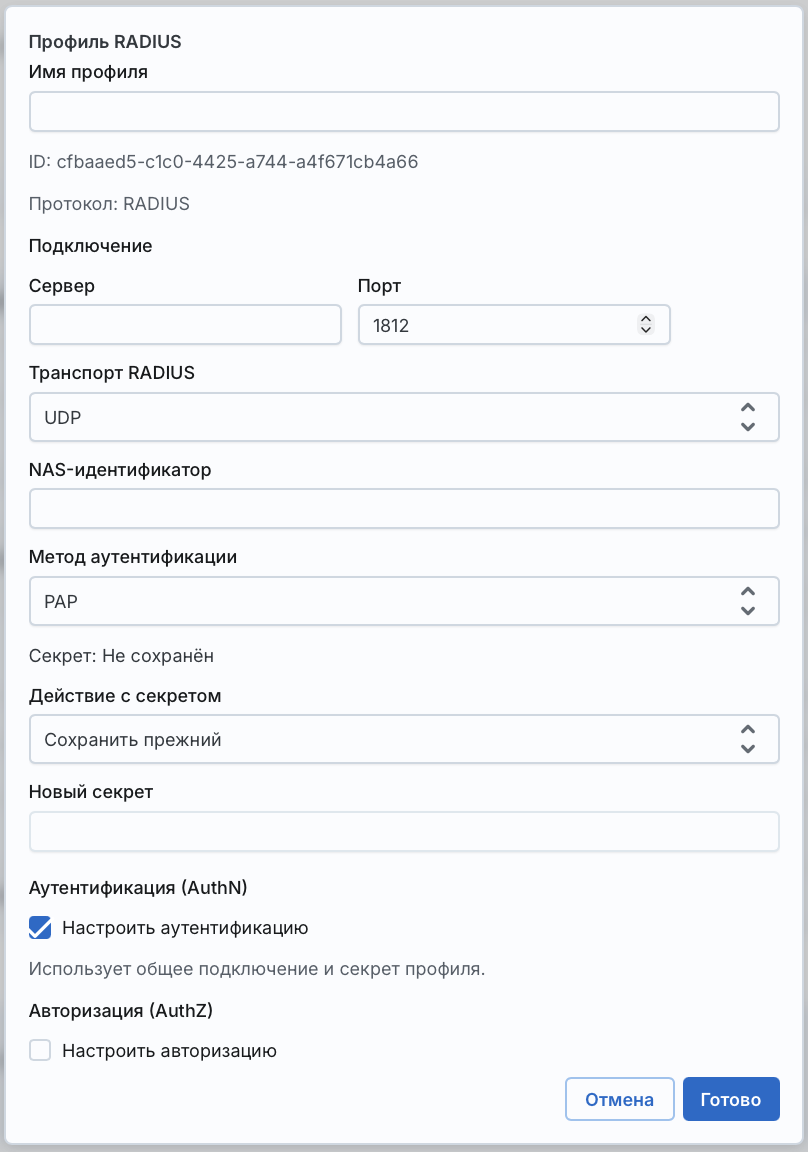
Имя профиляRADIUS-main. Имя должно быть уникальным.IDПротоколRADIUS). Изменить его нельзя.Используется вСервер192.0.2.11 или radius.example.com.Порт1812).Транспорт RADIUSUDP (по умолчанию) или TCP.NAS-идентификаторadc-node1.Метод аутентификацииPAP.СекретДействие с секретомСохранить прежний;Заменить.Без секрета (очистить) для RADIUS недоступен:
секрет RADIUS обязателен.Новый секретЗаменить.Настроить аутентификациюАутентификация (AuthN) включает
использование профиля для аутентификации.
Отдельных параметров нет: используются подключение и секрет профиля.Настроить авторизациюАвторизация (AuthZ) включает
использование профиля для авторизации.Атрибут роли (filter-id или vsa:vendor:type)filter-id или vsa:9:1. Допустимые значения:
filter-id, class, service-type,
tunnel-private-group-id
или vsa:<vendorID>:<vendorType>.
Роли берутся из ответа сервера при входе через этот же профиль.Добавить правилоЗначение атрибута, например adc-admin,
и Роль ADC: admin, operator или supervisor.УдалитьОтменаГотовоПрофиль TACACS+#
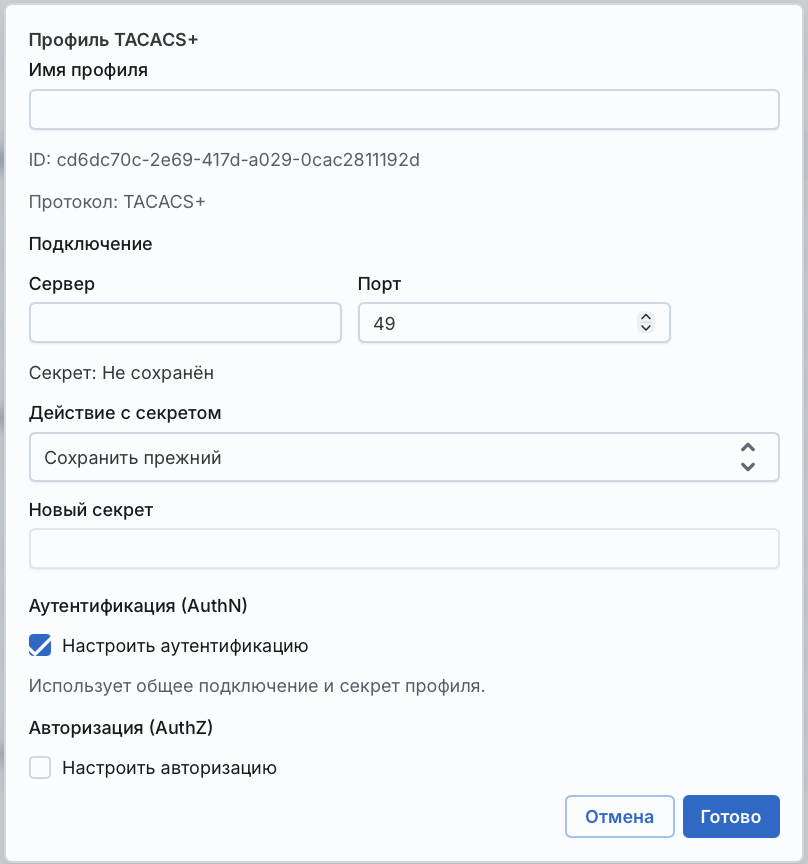
Имя профиляTACACS-main. Имя должно быть уникальным.IDПротоколTACACS+). Изменить его нельзя.Используется вСервер192.0.2.12 или tacacs.example.com.Порт49).СекретДействие с секретомСохранить прежний;Заменить;Без секрета (очистить) — только если профиль
используется исключительно для авторизации.Новый секретЗаменить.Настроить аутентификациюАутентификация (AuthN) включает
использование профиля для аутентификации.
Отдельных параметров нет: используются подключение и секрет профиля.Настроить авторизациюАвторизация (AuthZ) включает
использование профиля для авторизации.Атрибут ролиpriv-lvl, затем role.
Кнопка Добавить атрибут роли добавляет поле.Аргумент Authorizeservice=shell и protocol=ip.
Набор аргументов зависит от сервера.
Кнопка Добавить аргумент Authorize добавляет поле.Добавить правилоЗначение атрибута, например priv-lvl=15,
и Роль ADC: admin, operator или supervisor.УдалитьОтменаГотово
 Содержание