


Вкладка "Аутентификация и авторизация" (устаревший)#
Инструкции см. Аутентификация (режим без цепочек) и Авторизация (режим без цепочек).
Примечание
Здесь описана вкладка в режиме с одним провайдером, который действует, пока не включены цепочки аутентификации и авторизации. Вкладку в режиме цепочек см. Вкладка "Аутентификация и авторизация" (режим цепочек).
Экран предоставляет возможность включить и настроить внешнюю аутентификацию, а также задать роли для внешних пользователей.
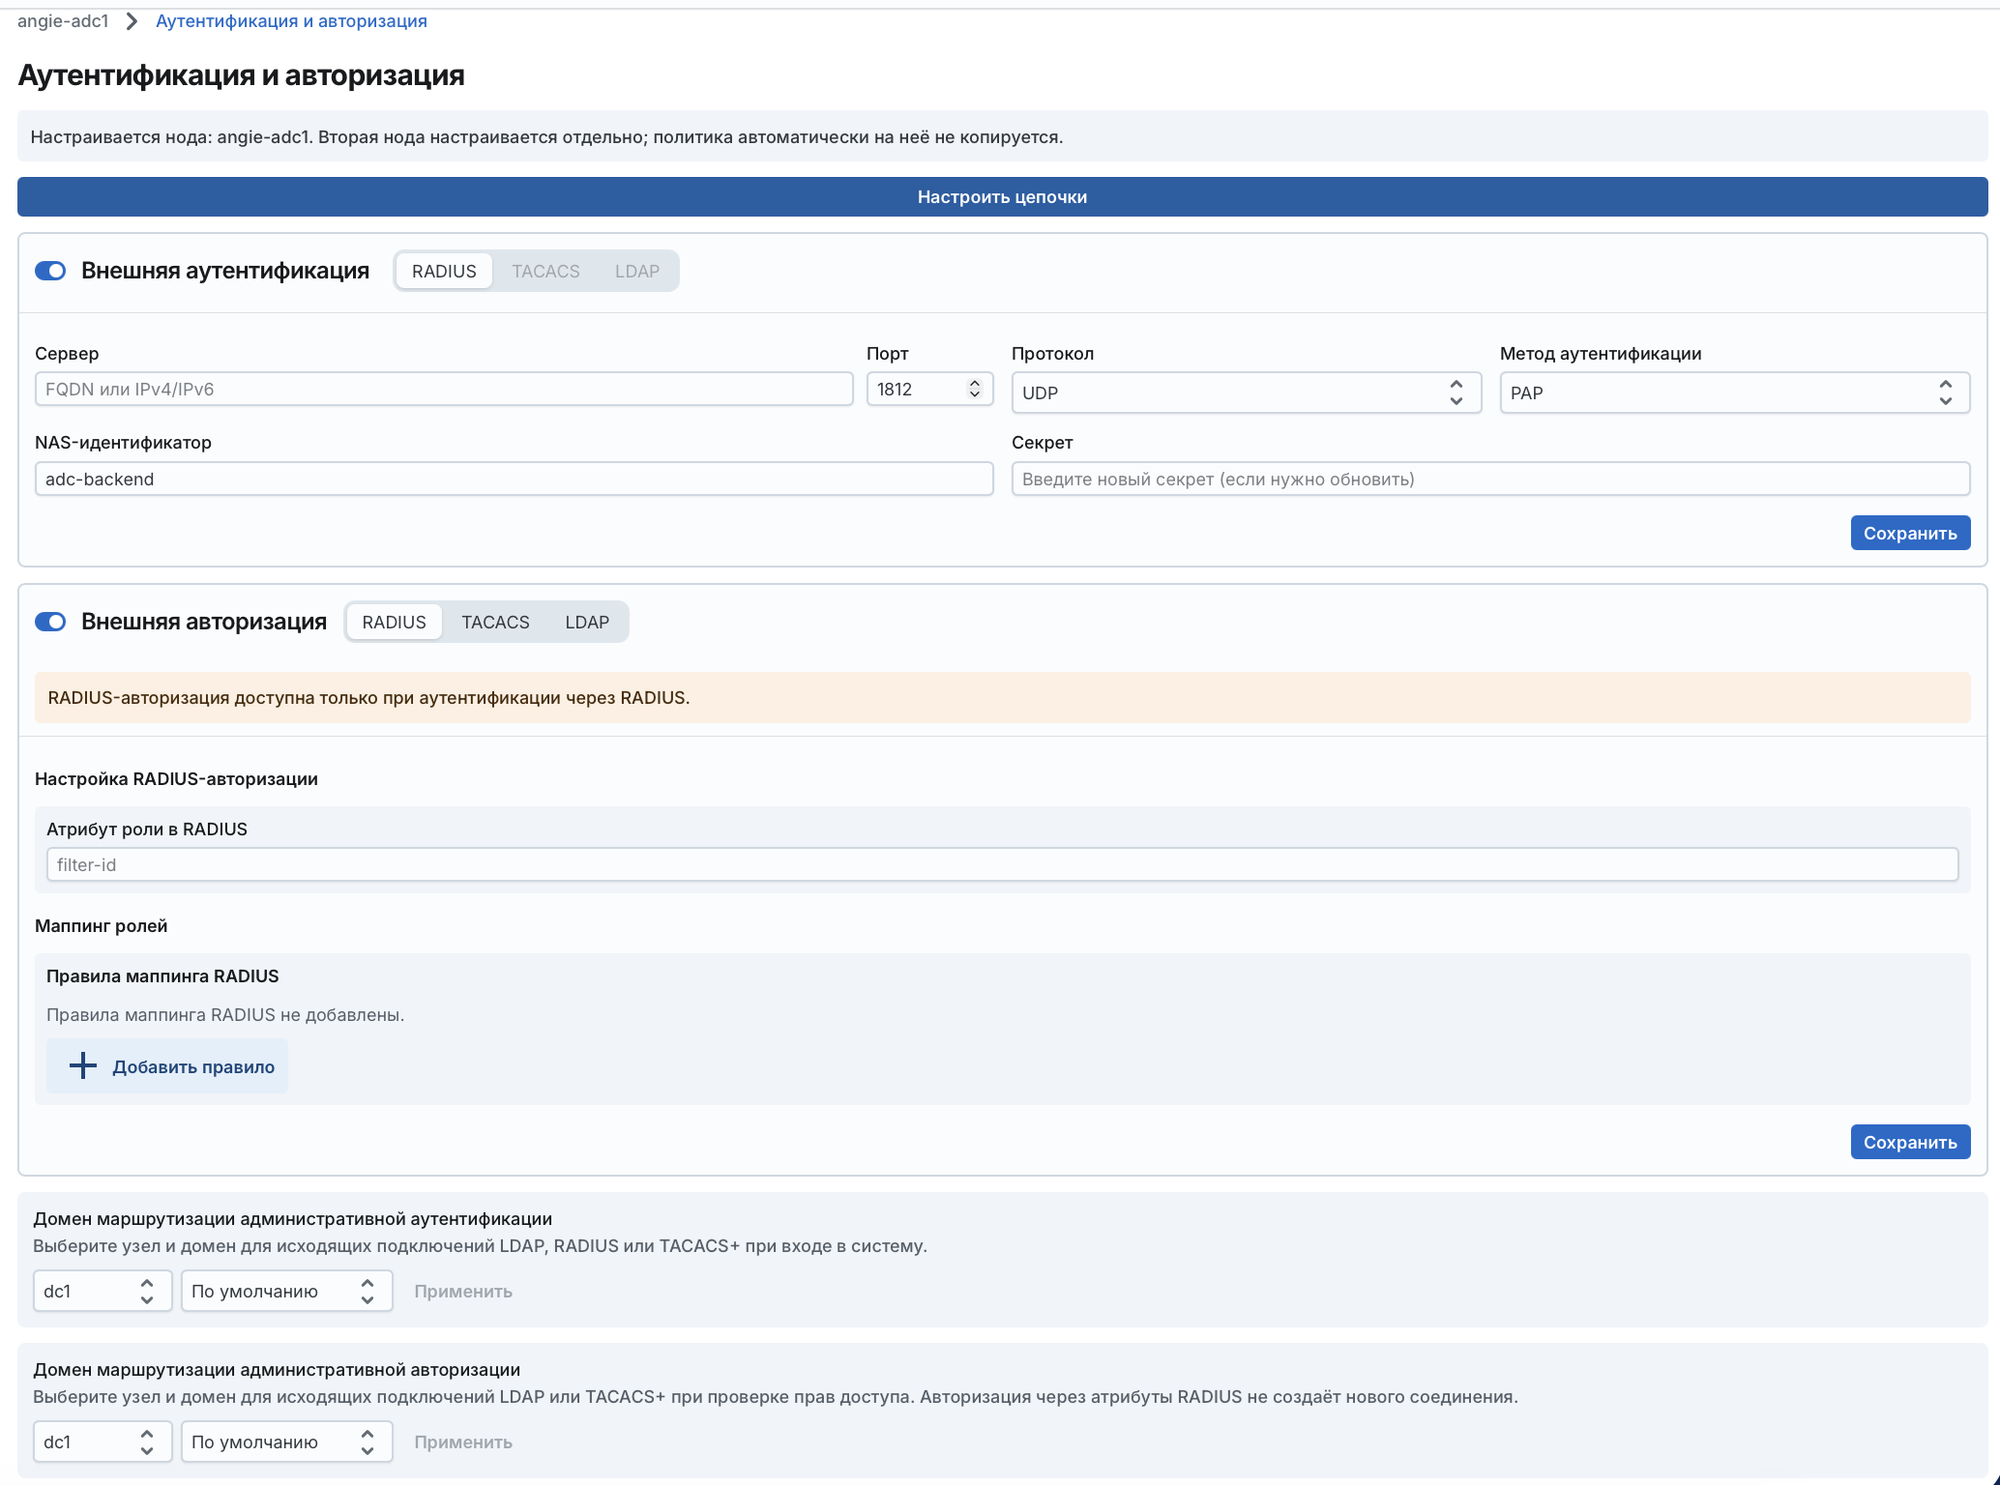
Общие элементы вкладки:
| Имя узла, настройки которого отображаются на вкладке. |
| Кнопка перехода к режиму цепочек аутентификации и авторизации. Текущие настройки переносятся в профили серверов (см. Вкладка "Аутентификация и авторизация" (режим цепочек)). |
Блоки | Узел и домен маршрутизации для подключений к внешним серверам (см. Домены маршрутизации). |
Примечание
Внешние пользователи получают доступ, только если включены и внешняя аутентификация, и внешняя авторизация. Если включен только один из блоков, на вкладке отображается предупреждение, а сохранить настройки этого блока нельзя.
Блок "Внешняя аутентификация"#
Элементы интерфейса:
| Переключатель включает или выключает использование внешней аутентификации; по умолчанию находится в положении "Выключено". |
| Позволяет выбрать тип провайдера внешней аутентификации. Примечание Одновременно поддерживается использование только одного провайдера. При добавлении нового провайдера настройки предыдущего провайдера сбрасываются. |
RADIUS#
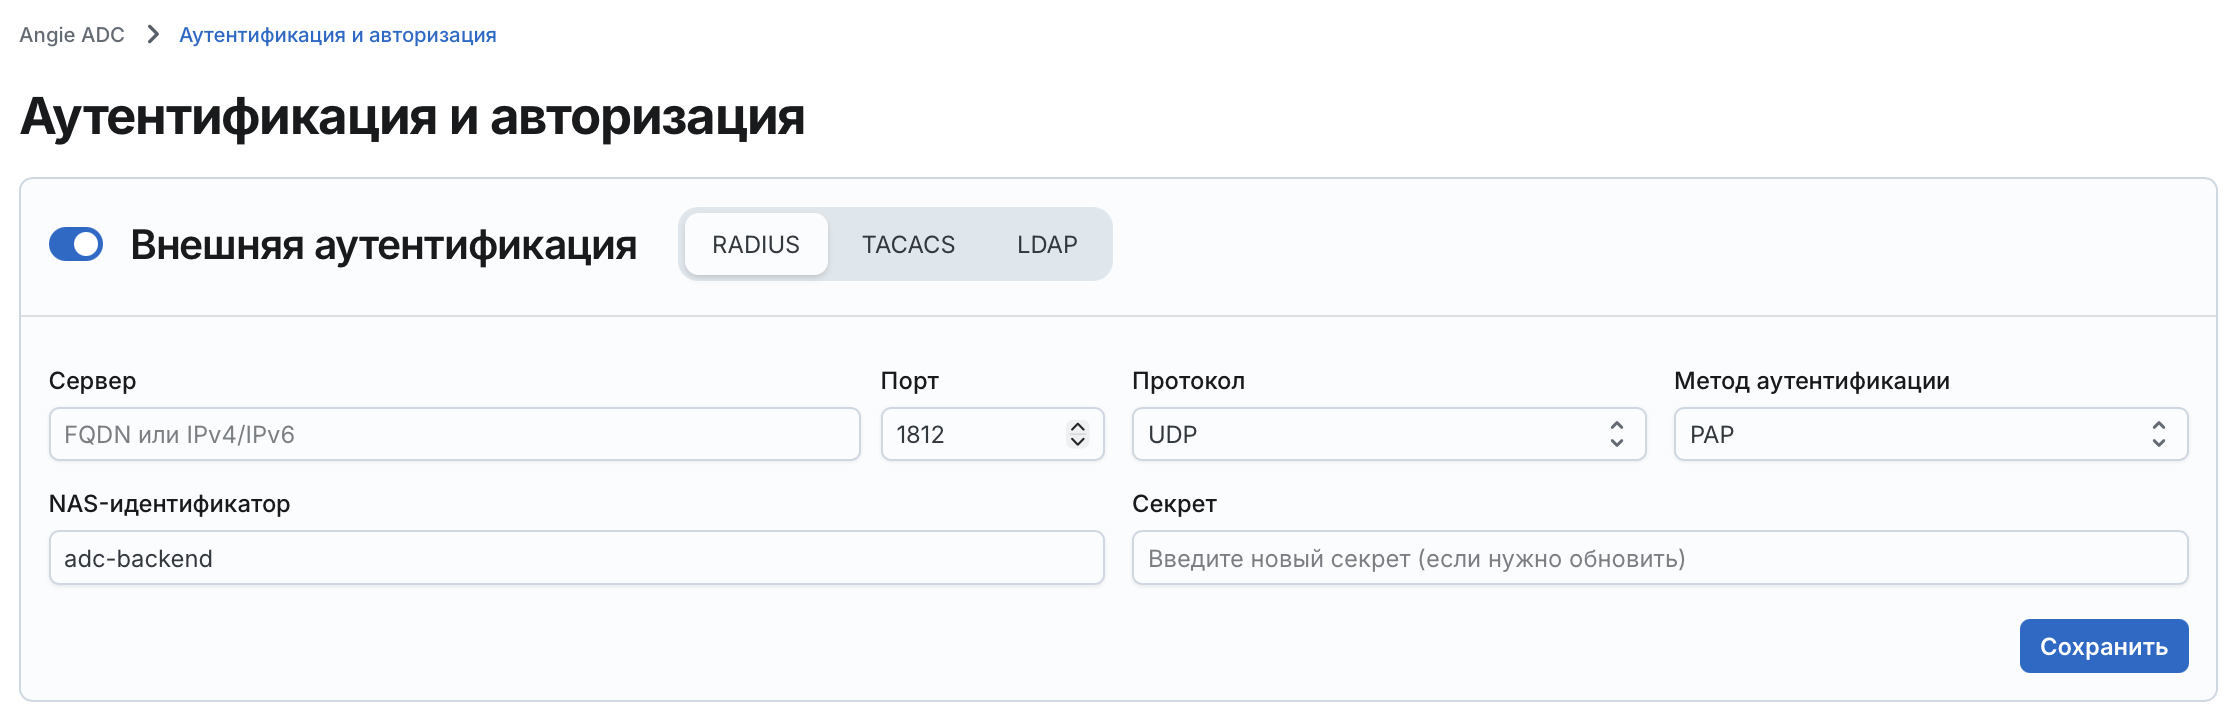
| Доменное имя (FQDN), IPv4- или IPv6-адрес сервера. |
| Порт подключения к серверу (по умолчанию |
| Протокол передачи данных: |
| На данный момент поддерживается метод |
| Идентификатор NAS (Network Access Server),
передаваемый серверу RADIUS (по умолчанию |
| Общий секрет для шифрования паролей. Сохраненный секрет не отображается: вводите значение, только если секрет нужно изменить. |
| Кнопка сохранения изменений. |
TACACS#
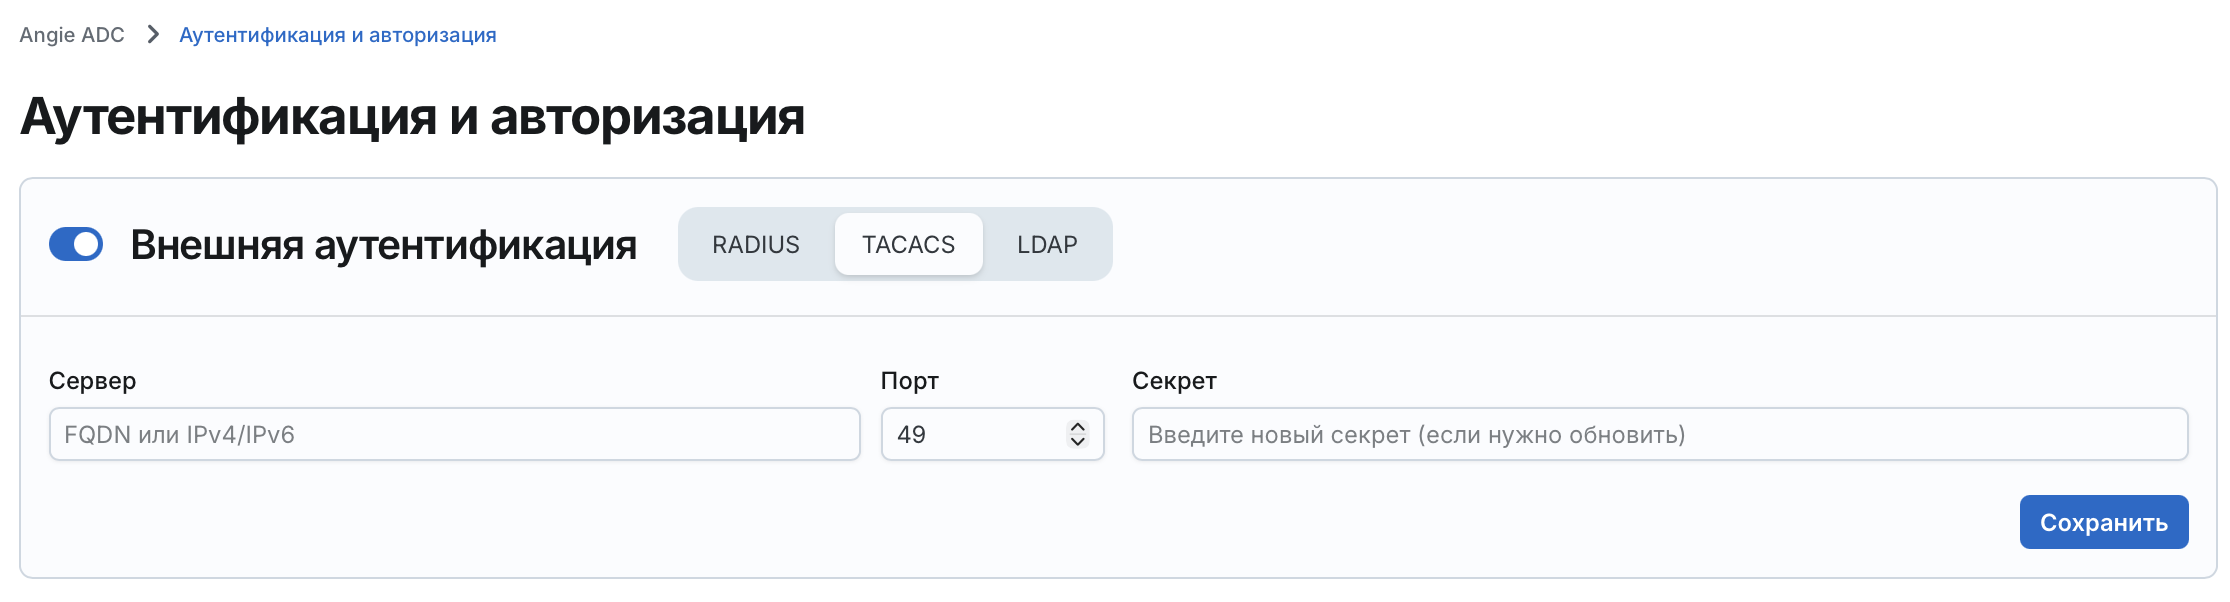
| Доменное имя (FQDN), IPv4- или IPv6-адрес сервера. |
| Порт подключения к серверу (по умолчанию |
| Общий секрет для шифрования паролей. Сохраненный секрет не отображается: вводите значение, только если секрет нужно изменить. |
| Кнопка сохранения изменений. |
LDAP#
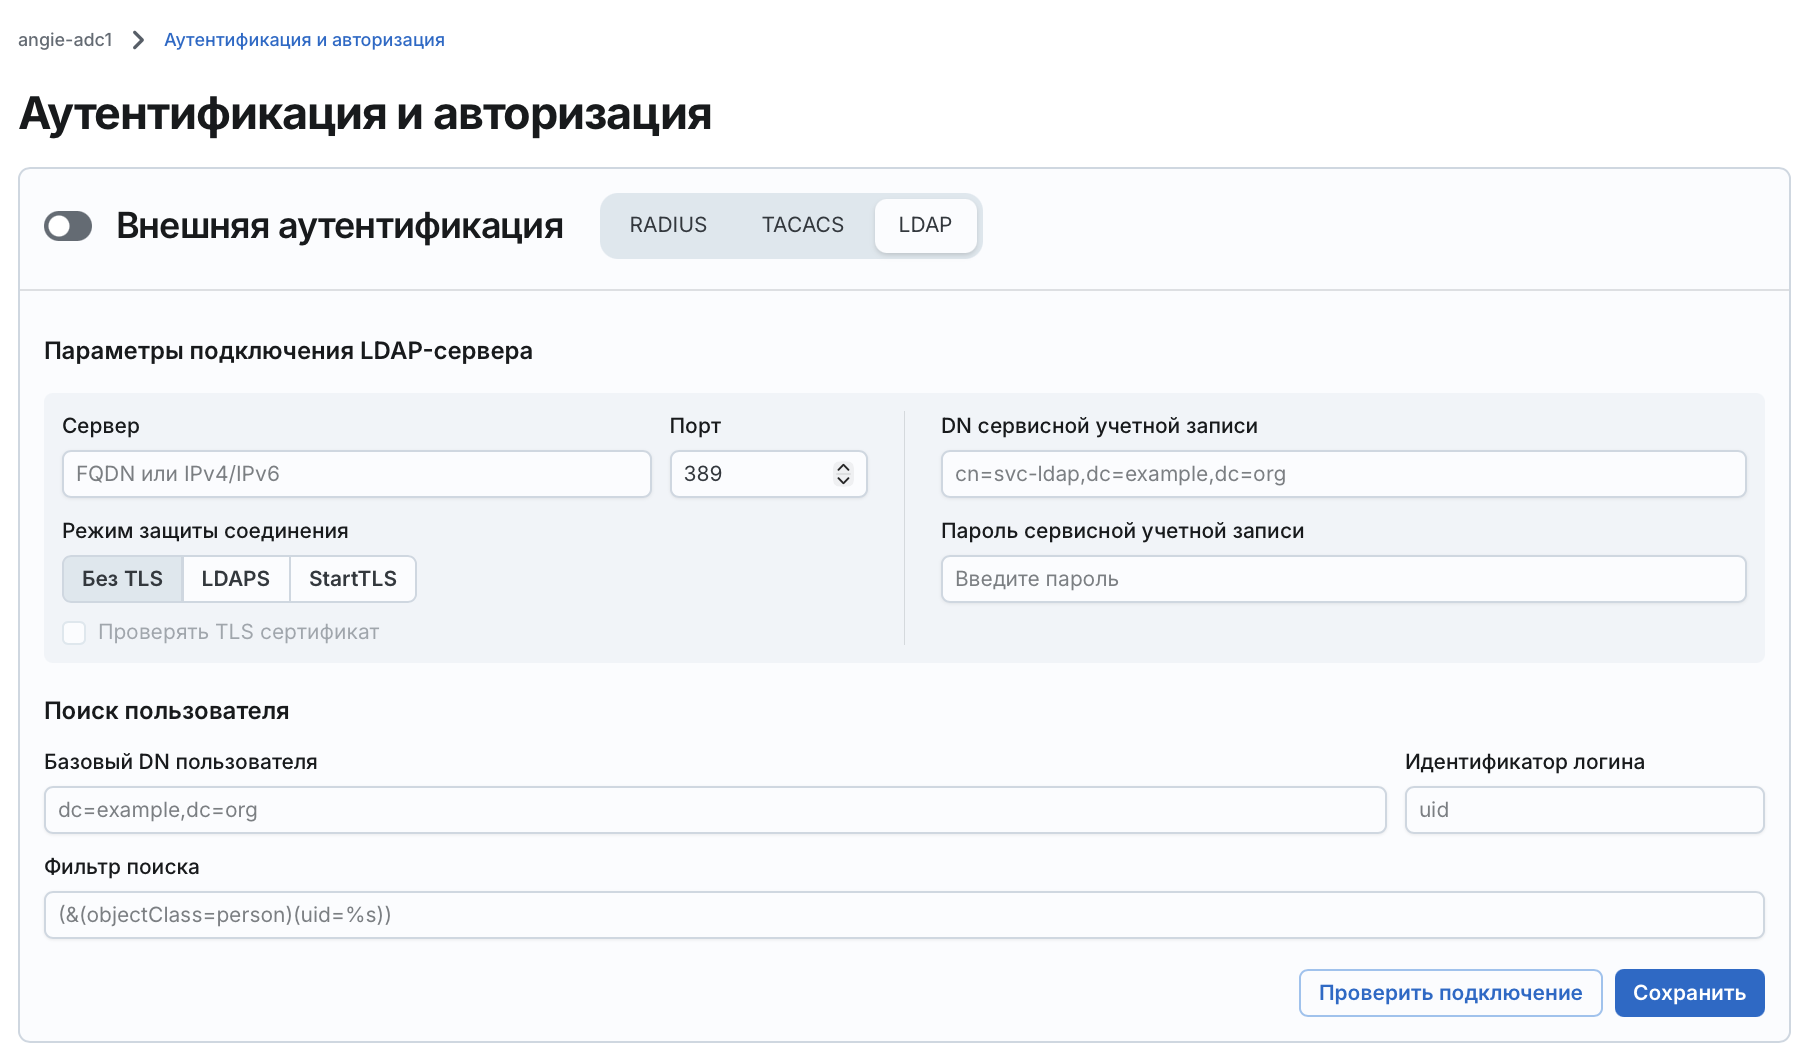
| Доменное имя (FQDN), IPv4- или IPv6-адрес сервера. |
| Порт подключения к серверу (по умолчанию |
| Указывает, будет ли защищено соединение. Доступные варианты:
|
| Флажок доступен при выборе режима защиты соединения |
| Логин сервисной учетной записи, от имени которой система подключается к LDAP. |
| Пароль сервисной учетной записи для подключения к LDAP-серверу. |
| Задает ветку на LDAP-сервере,
в которой система будет искать пользователя,
например |
| Поле в LDAP, которое содержит логин,
например |
| LDAP-фильтр для поиска пользователя, например |
| Кнопка проверки подключения к LDAP-серверу с указанными параметрами. |
| Кнопка сохранения изменений. |
Блок "Внешняя авторизация"#
Элементы интерфейса:
| Переключатель включает или выключает использование внешней авторизации; по умолчанию находится в положении "Выключено". |
| Позволяет выбрать тип провайдера внешней авторизации. Примечание Одновременно поддерживается использование только одного провайдера. При добавлении нового провайдера настройки предыдущего провайдера сбрасываются. При выборе |
LDAP#
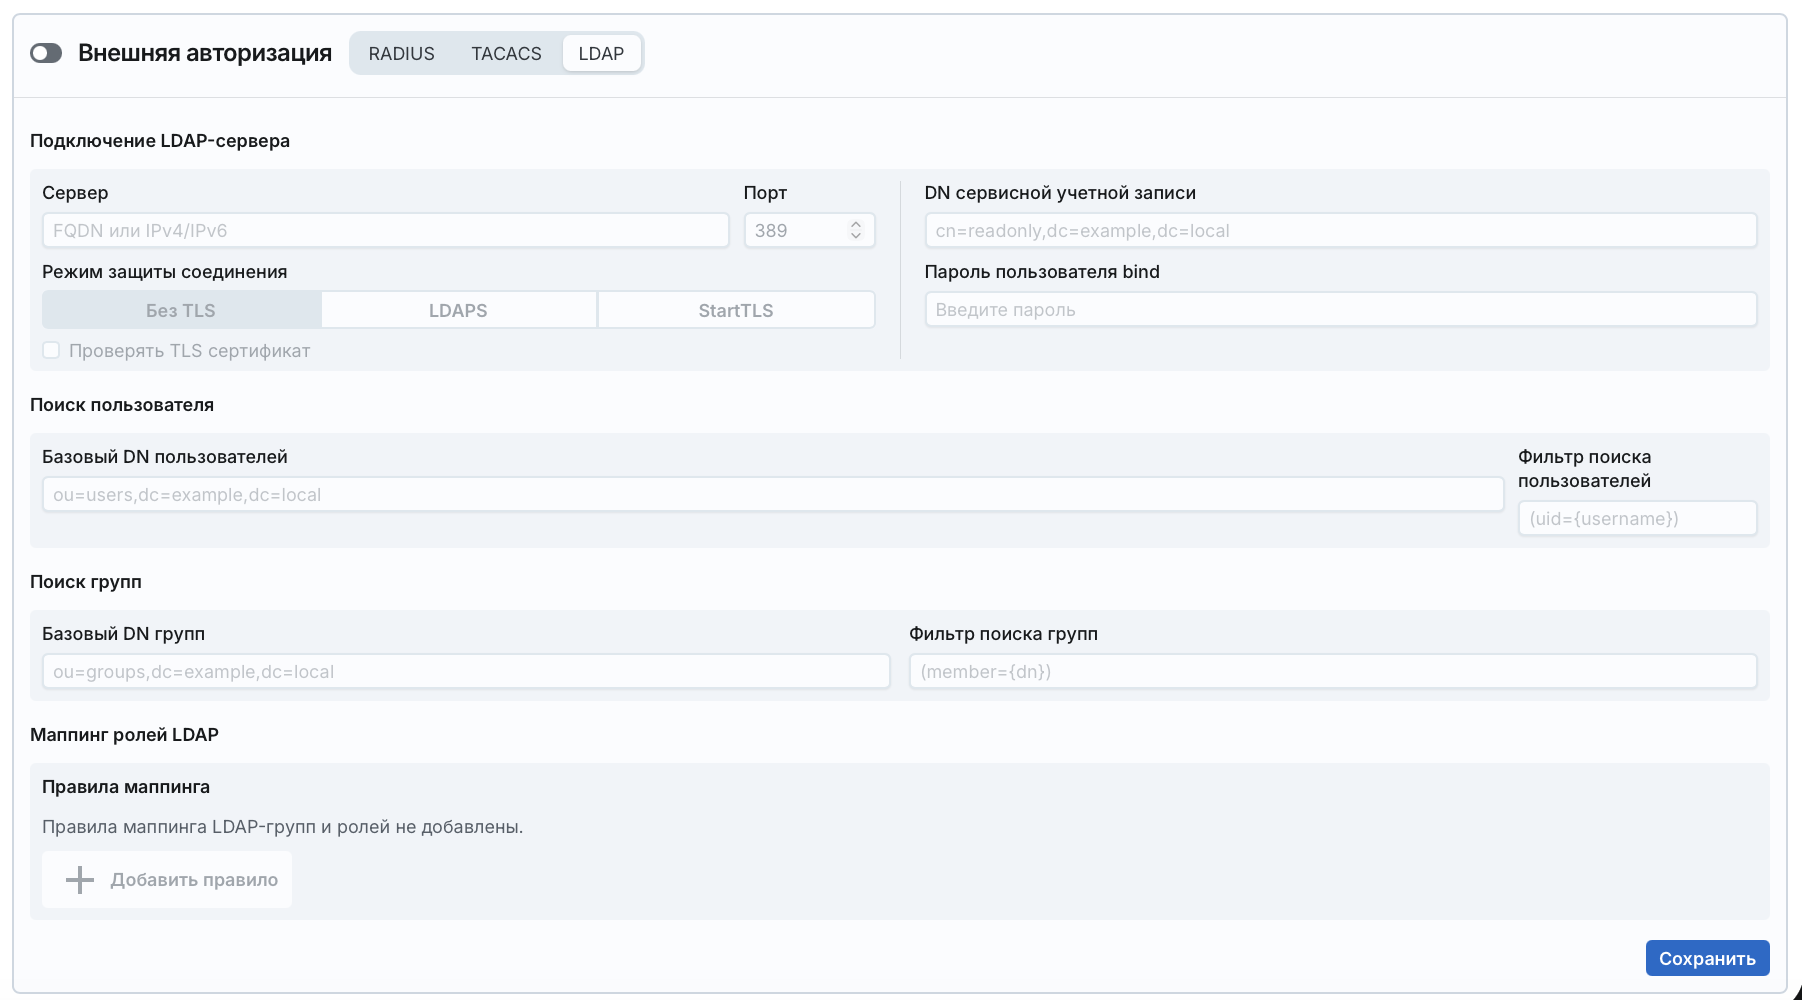
Блок | Задает настройки подключения к LDAP-серверу. |
| Доменное имя (FQDN), IPv4- или IPv6-адрес сервера. |
| Порт подключения к LDAP-серверу (по умолчанию |
| Доступные варианты:
|
| Флажок доступен при выборе режима защиты соединения |
| Логин сервисной учетной записи, от имени которой система подключается к LDAP.
Можно использовать учетную запись администратора LDAP-сервера,
например |
| Пароль сервисной учетной записи для подключения к LDAP-серверу. |
Блок | Задает настройки поиска пользователей и групп на LDAP-сервере. |
| Задает ветку на LDAP-сервере, в которой система будет искать пользователей,
например |
| LDAP-фильтр для поиска пользователя, например |
Блок | Задает настройки поиска групп на LDAP-сервере. |
| Задает ветку на LDAP-сервере, в которой система будет искать группы пользователей,
например |
| LDAP-фильтр для поиска групп, которым принадлежит пользователь, например |
Блок | Задает правила соответствия групп на LDAP-сервере и ролей в Angie ADC.
Правила отображаются в списке |
| Позволяет задать правило соответствия LDAP-группы конкретной роли в Angie ADC. |
| DN группы пользователей на LDAP-сервере,
например |
| Роль в Angie ADC, которая будет назначена пользователю, входящему в указанную LDAP-группу. Доступные роли:
|
| Кнопка удаления правила соответствия LDAP-группы конкретной роли в Angie ADC. |
| Кнопка сохранения настроек. |
TACACS+#
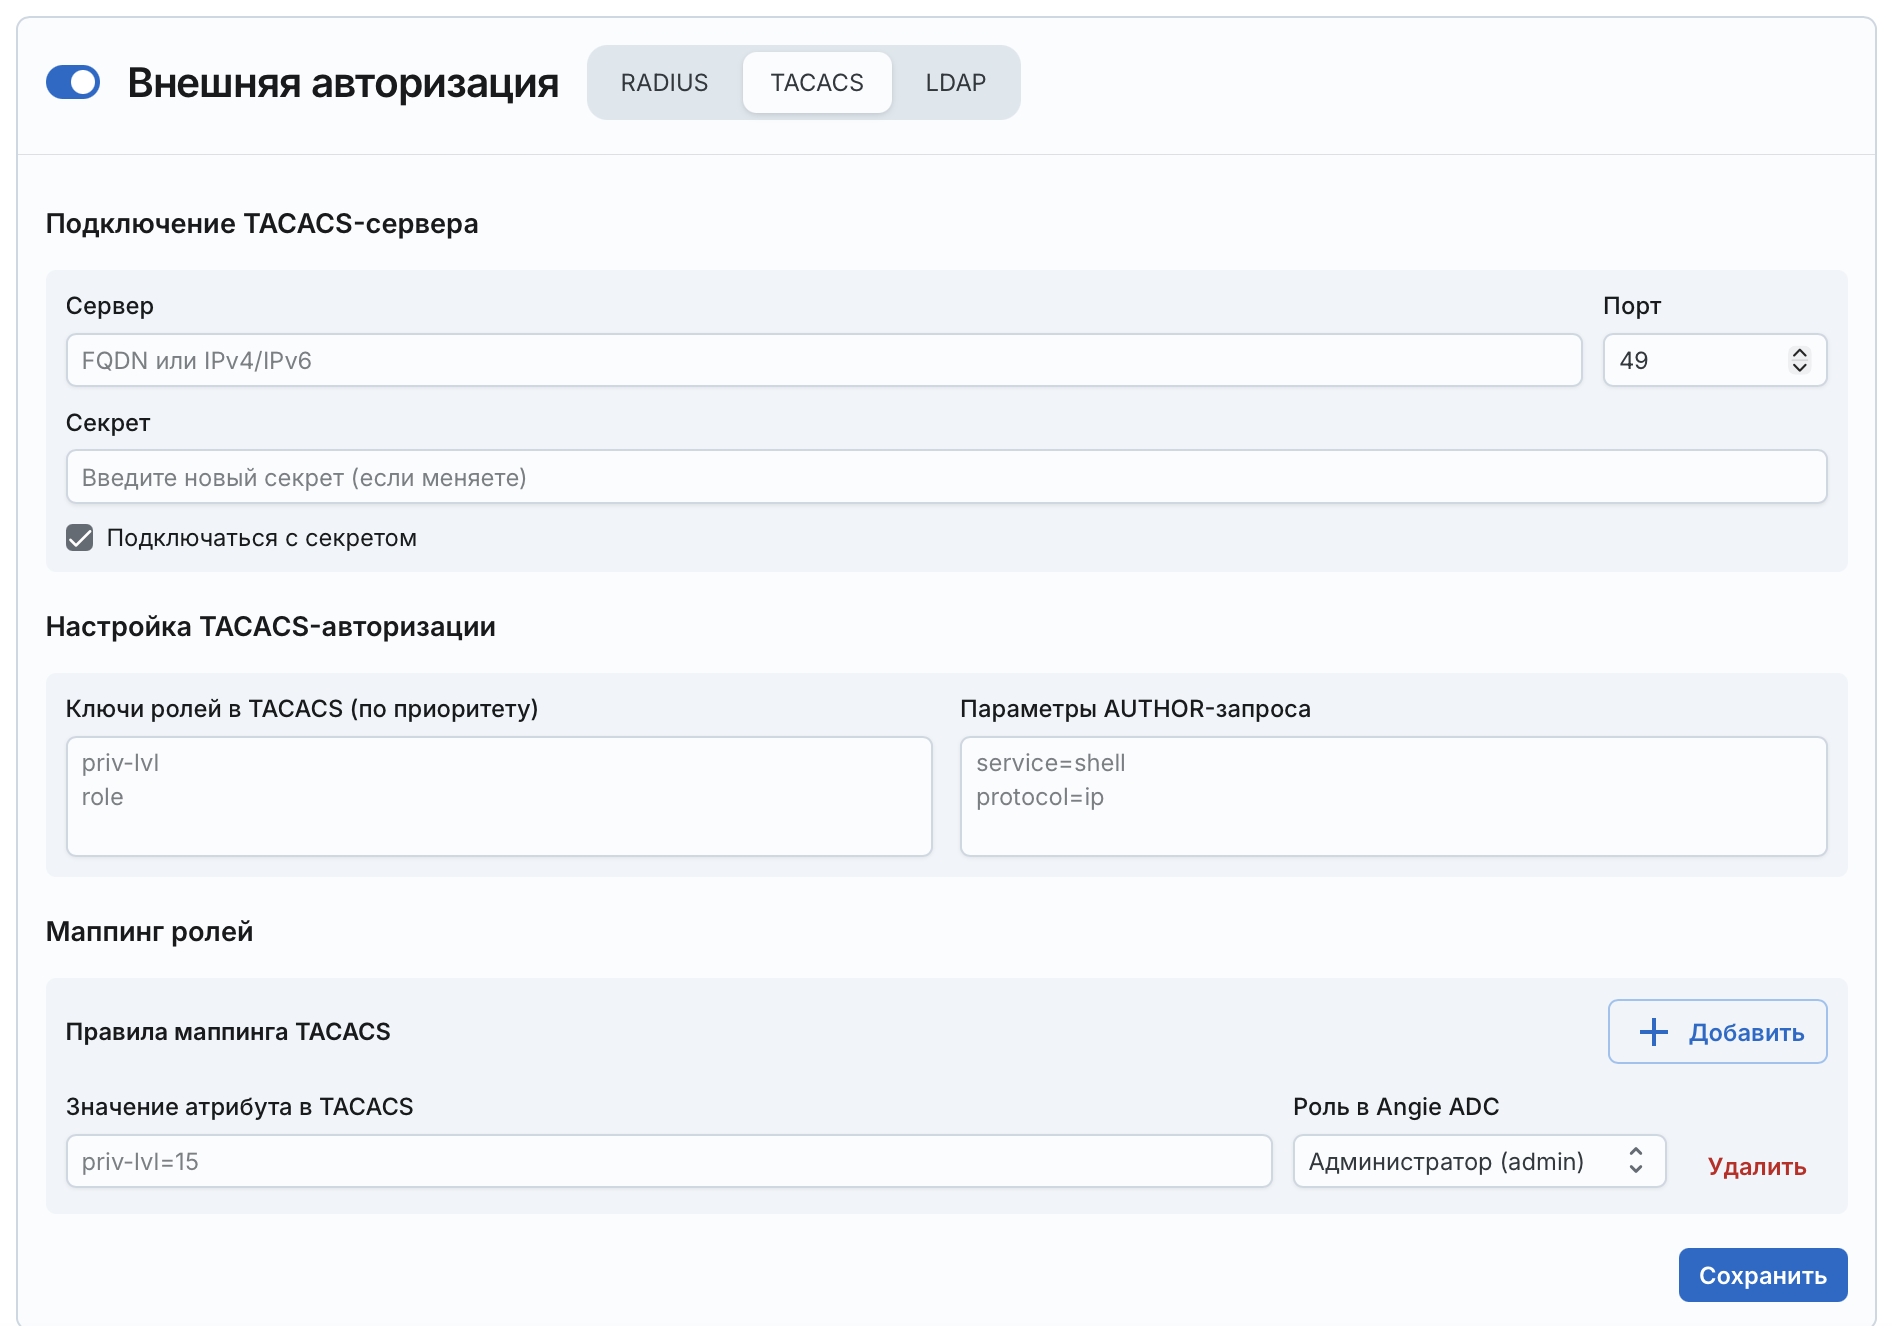
Блок | Задает настройки подключения к TACACS-серверу. |
| Доменное имя (FQDN), IPv4- или IPv6-адрес сервера. |
| Порт подключения к серверу (по умолчанию |
| Общий секрет для шифрования паролей. Сохраненный секрет не отображается: вводите значение, только если секрет нужно изменить. |
| Указывает, будет ли использоваться секрет при подключении к серверу. По умолчанию флажок установлен. |
Блок | Задает настройки определения ролей пользователей на TACACS-сервере. |
| Атрибуты ролей пользователя, заданные на TACACS-сервере,
например |
| Сервис и протокол, которые будут использоваться в запросе на авторизацию.
Например, для TACACS+
рекомендуется указать |
Блок | Задает правила соответствия атрибутов пользователей TACACS-сервера и ролей в Angie ADC.
Правила отображаются в списке |
| Позволяет задать правило соответствия атрибута пользователя TACACS-сервера конкретной роли в Angie ADC. |
| Кнопка удаления правила. |
| Значения атрибутов, которые будут соответствовать той или иной роли.
Например, |
| Роль в Angie ADC, которая будет назначена пользователю, имеющему указанное значение атрибута. Доступные роли:
|
| Кнопка сохранения изменений. |
RADIUS#
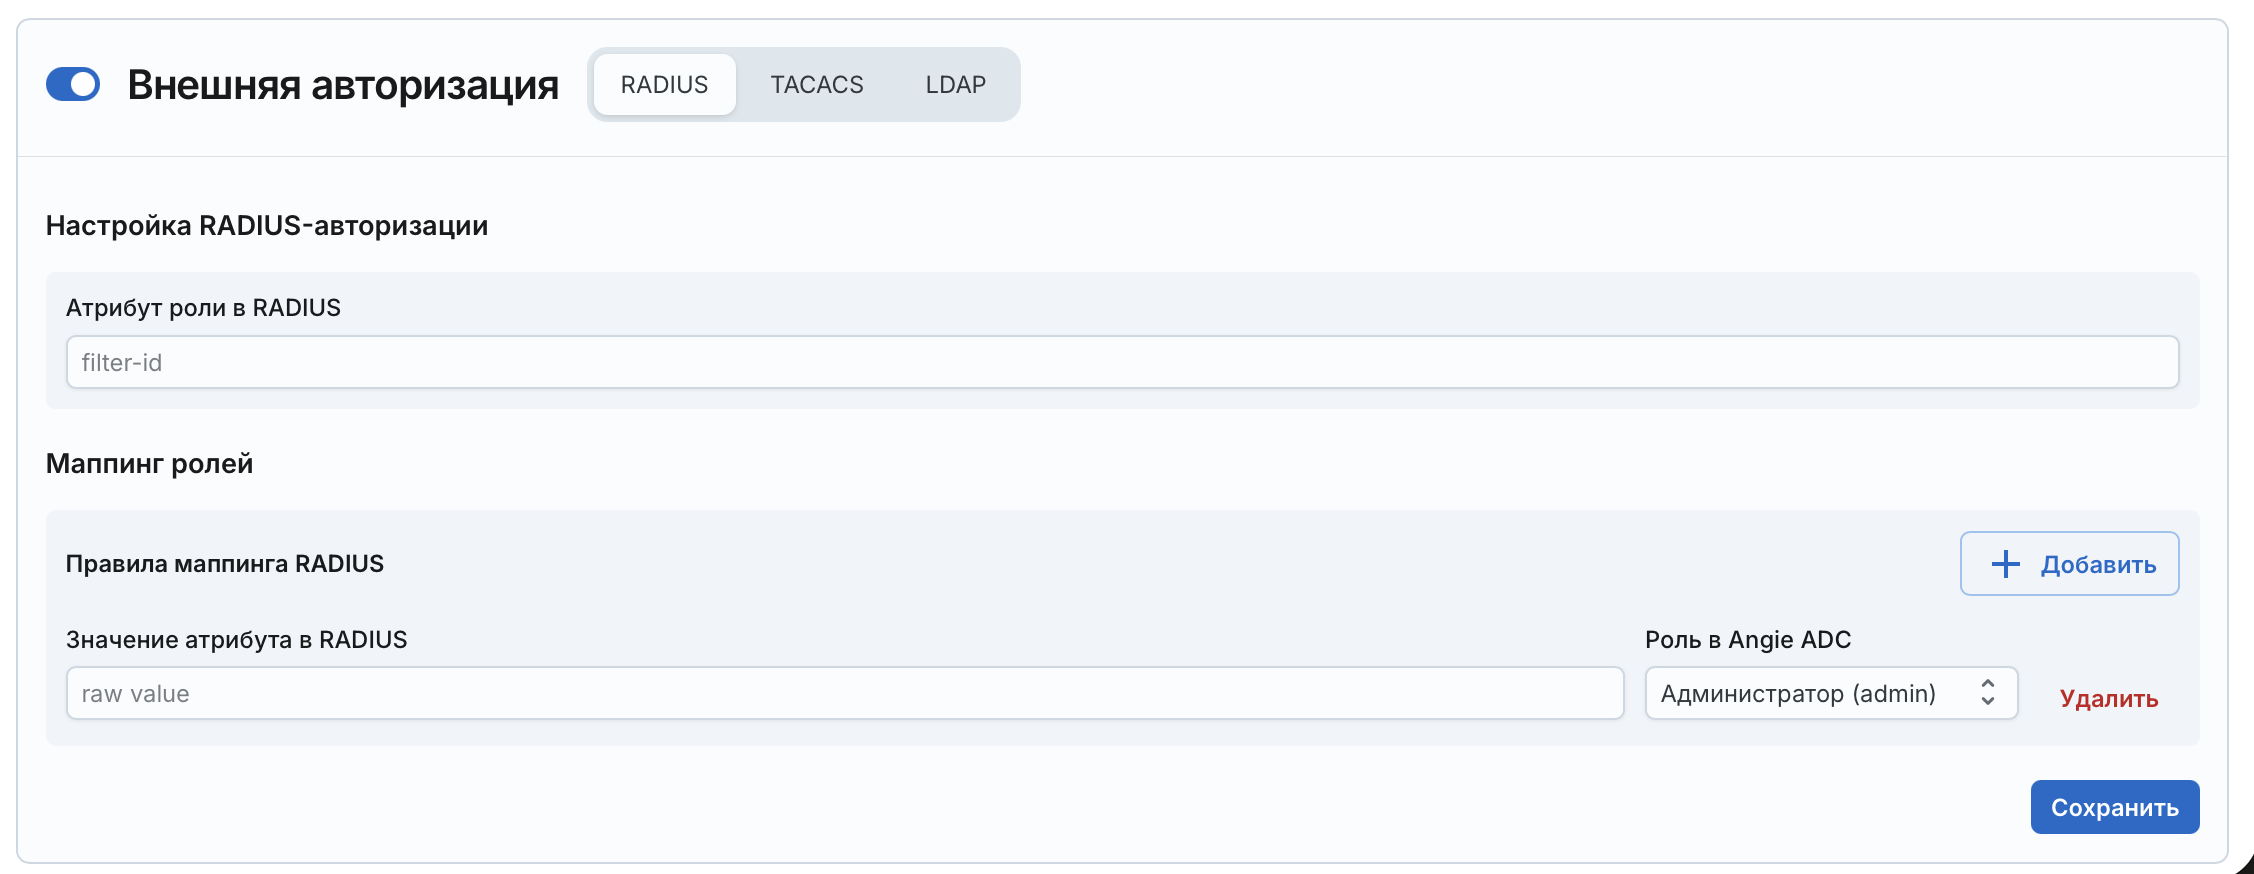
| Предупреждение: RADIUS-авторизация использует атрибуты, полученные при входе через RADIUS-сервер внешней аутентификации. |
Блок | Задает настройки определения ролей пользователей на RADIUS-сервере. |
| Атрибут роли в RADIUS. Допускается использование следующих атрибутов:
Поле обязательно; подсказка в пустом поле — По этому атрибуту Angie ADC будет определять роль для пользователя. |
Блок | Задает правила соответствия атрибутов пользователей RADIUS-сервера и ролей в Angie ADC.
Правила отображаются в списке |
| Позволяет задать правило соответствия атрибута пользователя RADIUS-сервера конкретной роли в Angie ADC. |
| Кнопка удаления правила. |
| Значение атрибута, которое будет соответствовать той или иной роли
(например |
| Роль в Angie ADC, которая будет назначена пользователю, имеющему указанное значение атрибута. Доступные роли:
|
| Кнопка сохранения изменений. |
 Содержание