


Вкладка "Парольная политика"#
Инструкции см. Парольная политика.
Angie ADC поддерживает парольную политику для локальных пользователей Angie ADC. Парольная политика начинает действовать сразу при запуске Angie ADC со значениями по умолчанию.
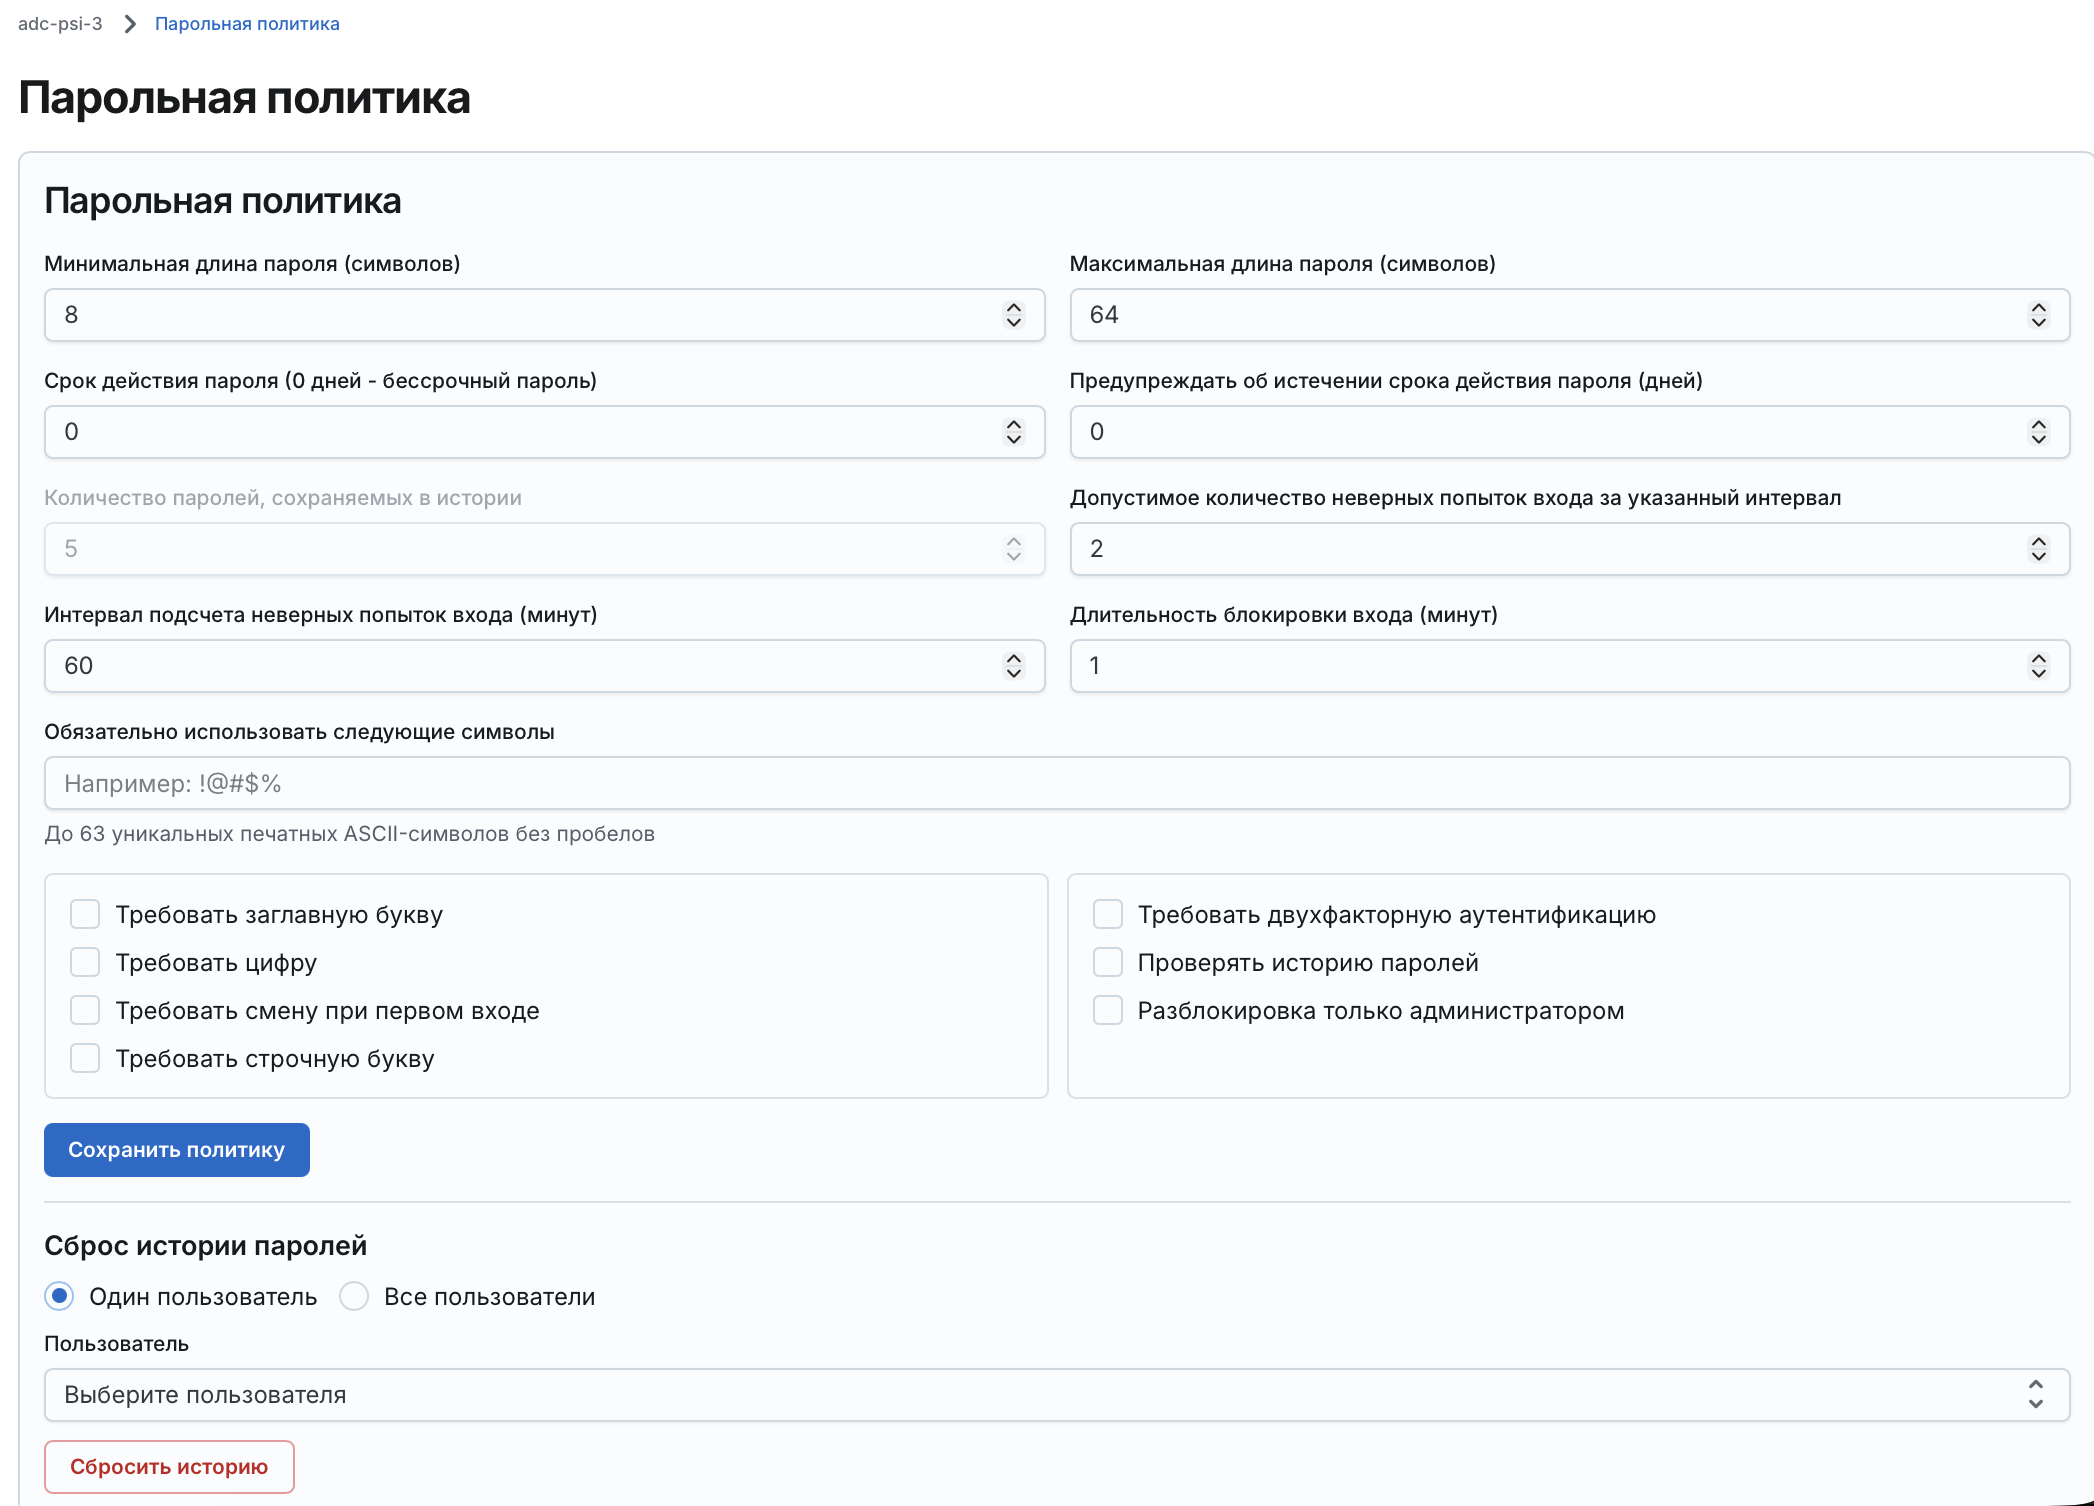
Элементы интерфейса:
| Допустимый диапазон от 1 до 100 символов. По умолчанию |
| Максимальная длина пароля должна быть не больше 500 символов.
По умолчанию |
| Значение по умолчанию |
| Значение по умолчанию |
| Значение определяет,
сколько паролей подряд не может повторяться.
Значение Поле доступно, если установлен флажок |
| Указывает,
за какое время система будет подсчитывать попытки входа пользователя. По умолчанию |
| Разрешенное количество попыток входа за время,
указанное в Примечание При сбросе пароля администратором счетчик неправильных попыток ввода пароля тоже сбрасывается. |
| Указывает, на какое время блокировать пользователя,
превысившего количество разрешенных попыток входа. По умолчанию |
| Дополнительные требования к паролю. Можно указать до 63 уникальных печатных ASCII-символов без пробелов. По умолчанию поле не задано. |
| Дополнительные требования к паролю: наличие заглавной буквы (A-Z). По умолчанию флажок снят. |
| Дополнительные требования к паролю: наличие цифры (0-9). По умолчанию флажок снят. |
| Дополнительные требования к паролю: смена предустановленного пароля при первом входе пользователя в веб-интерфейс. По умолчанию флажок снят. |
| Дополнительные требования к паролю: наличие строчной буквы (a-z). По умолчанию флажок снят. |
| При входе в веб-интерфейс пользователям будут предложены QR-код и секрет для подключения приложения-аутентификатора и дальнейшей аутентификации в системе через одноразовый пароль из этого приложения. Например, можно использовать приложения-аутентификаторы Яндекс.Ключ, Google Authenticator или Multifactor. По умолчанию флажок снят. Важно После пяти неудачных попыток ввода одноразового кода в течение пяти минут пользователь будет заблокирован на пять минут. |
| Включает хранение истории паролей. По умолчанию флажок снят. |
| Указывает, что
заблокированных пользователей может разблокировать только администратор вручную.
Если флажок установлен, поле |
| Кнопка сохранения изменений. Изменения применяются сразу. |