


Вкладка "Аутентификация клиентов"#
Инструкции см. Аутентификация клиентов.
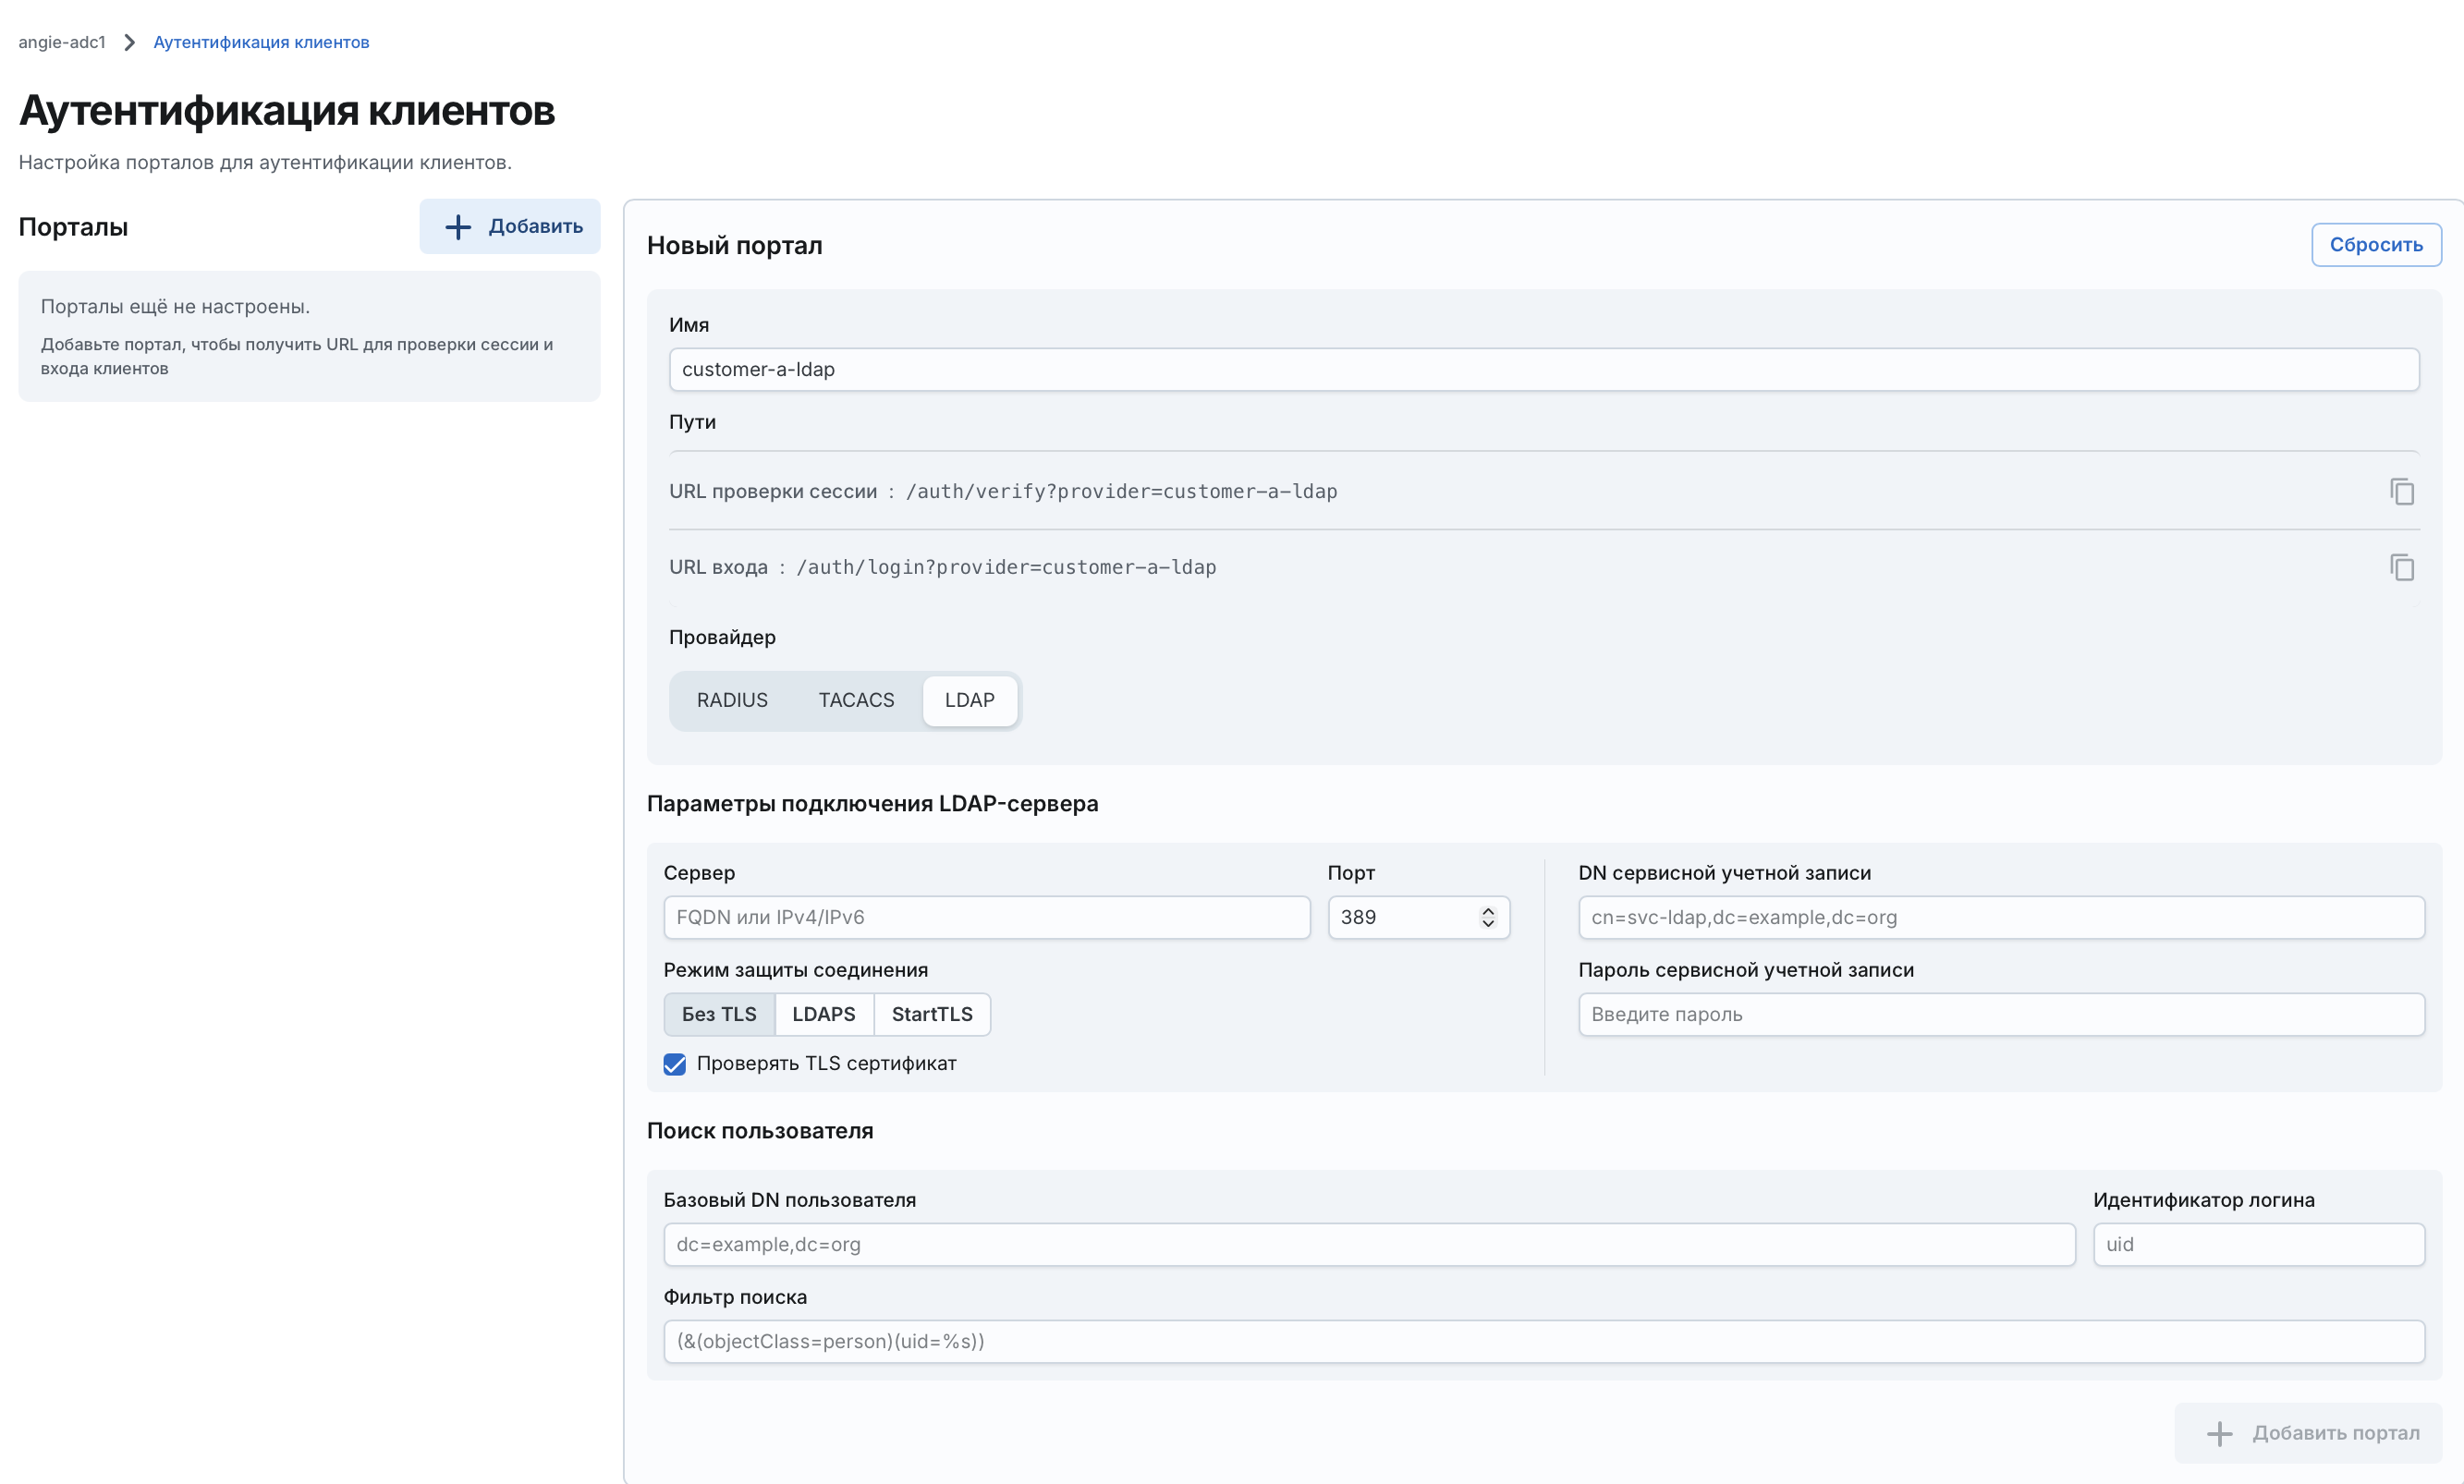
Экран позволяет настроить аутентификацию клиентов в балансировщике нагрузки.
Элементы интерфейса:
| Список настроенных порталов с указанием имени и провайдера аутентификации (LDAP, TACACS+ или RADIUS). |
| Кнопка добавления нового портала аутентификации. |
Окно добавления портала с провайдером аутентификации RADIUS#
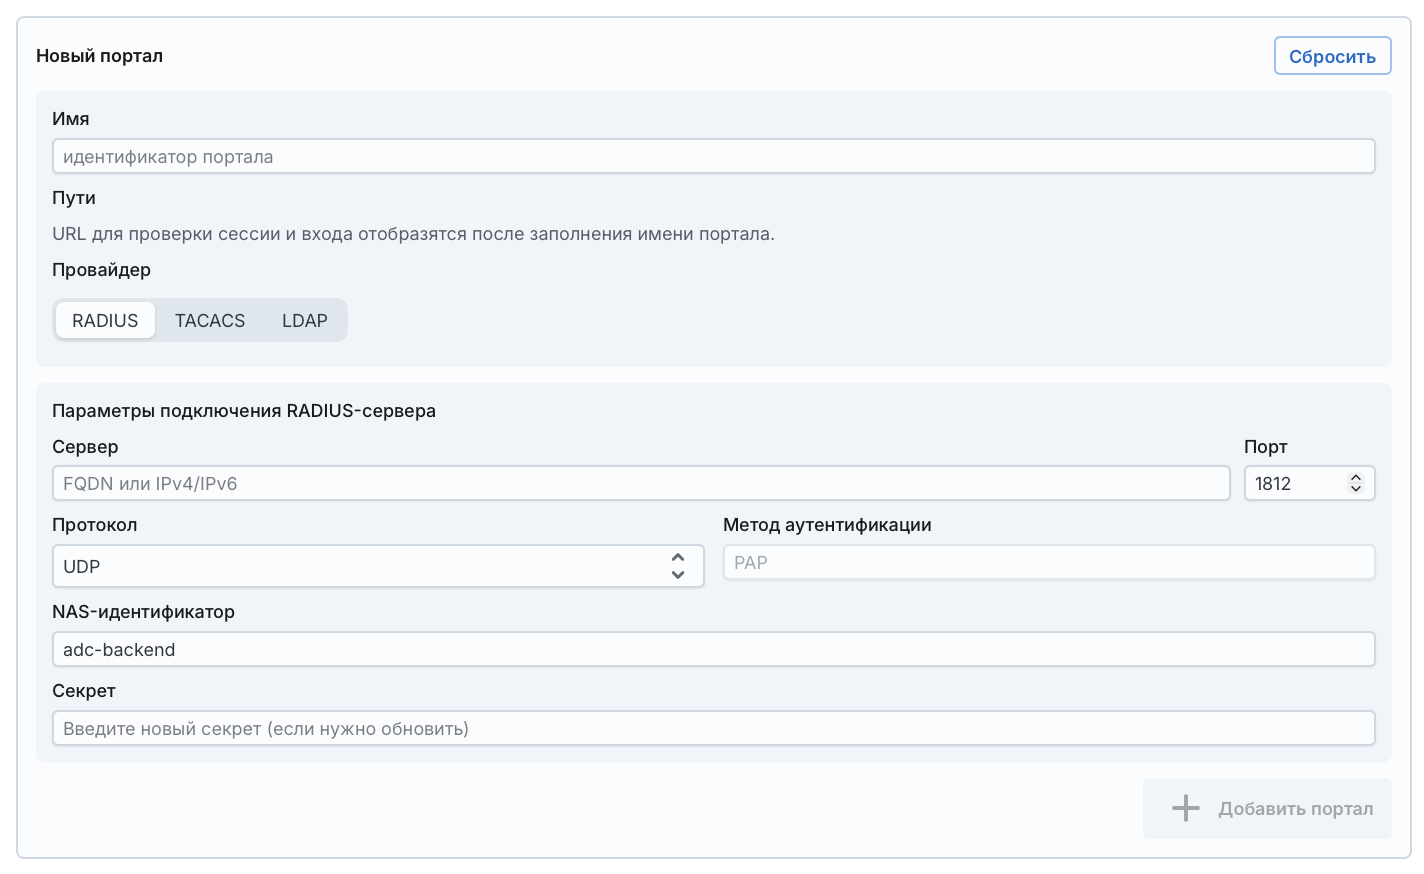
| Кнопка сброса введенных данных |
| Имя портала. Имя должно быть уникальным и валидным для использования в URL: нижний регистр, начинается с буквы; допускаются буквы, цифры и дефисы, не допускаются пробелы и специальные символы. |
| URL проверки сессии и URL входа. Отображаются после ввода имени портала. Эти пути необходимо указать в конфигурации балансировщика нагрузки. Подробнее см. Аутентификация клиентов. |
| Тип провайдера, LDAP, TACACS+ или RADIUS |
| IP-адрес или доменное имя сервера внешней аутентификации. |
| Порт подключения к серверу (по умолчанию |
| Протокол передачи данных (по умолчанию |
| На данный момент поддерживается метод |
| Идентификатор NAS (Network Access Server), передаваемый серверу RADIUS. |
| Общий секрет для шифрования паролей. |
| Кнопка сохранения изменений. |
Окно добавления портала с провайдером аутентификации TACACS+#
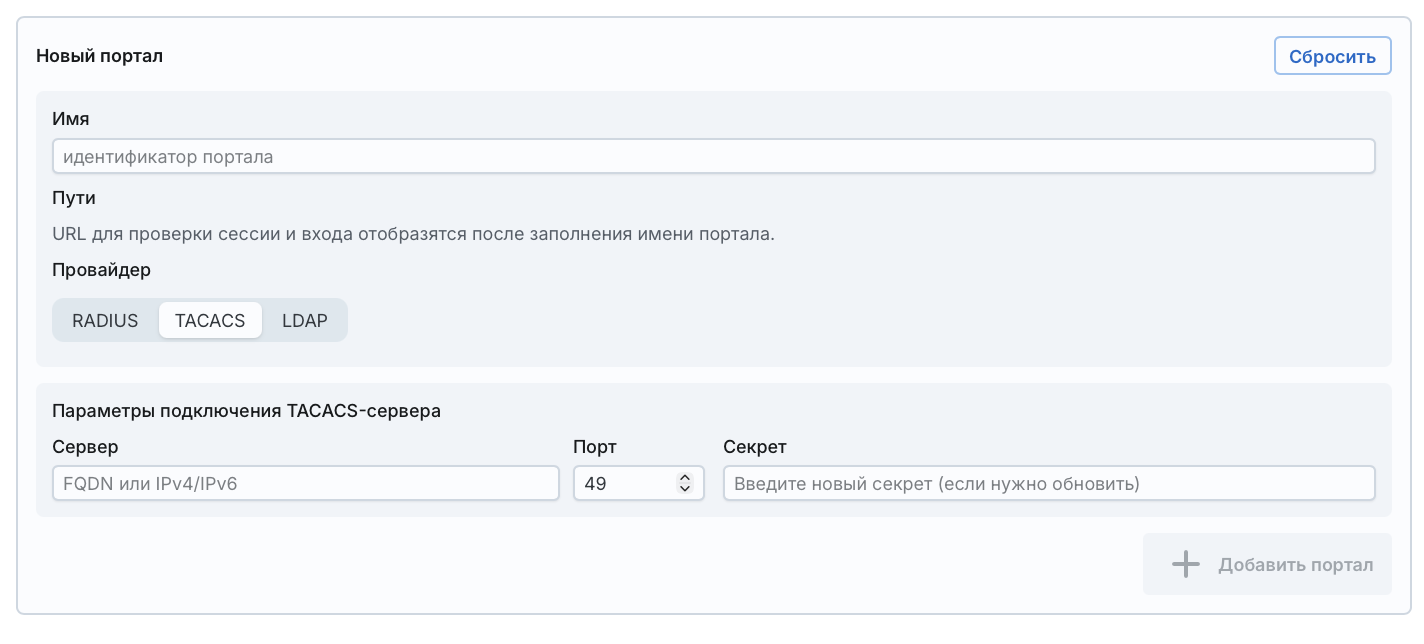
| Кнопка сброса введенных данных |
| Имя портала. Имя должно быть уникальным и валидным для использования в URL: нижний регистр, начинается с буквы; допускаются буквы, цифры и дефисы, не допускаются пробелы и специальные символы. |
| URL проверки сессии и URL входа. Отображаются после ввода имени портала. Эти пути необходимо указать в конфигурации балансировщика нагрузки. |
| Тип провайдера, LDAP, TACACS+ или RADIUS |
| IP-адрес или доменное имя сервера внешней аутентификации. |
| Порт подключения к серверу (по умолчанию |
| Общий секрет для шифрования паролей. |
| Кнопка сохранения изменений. |
Окно добавления портала с провайдером аутентификации LDAP#
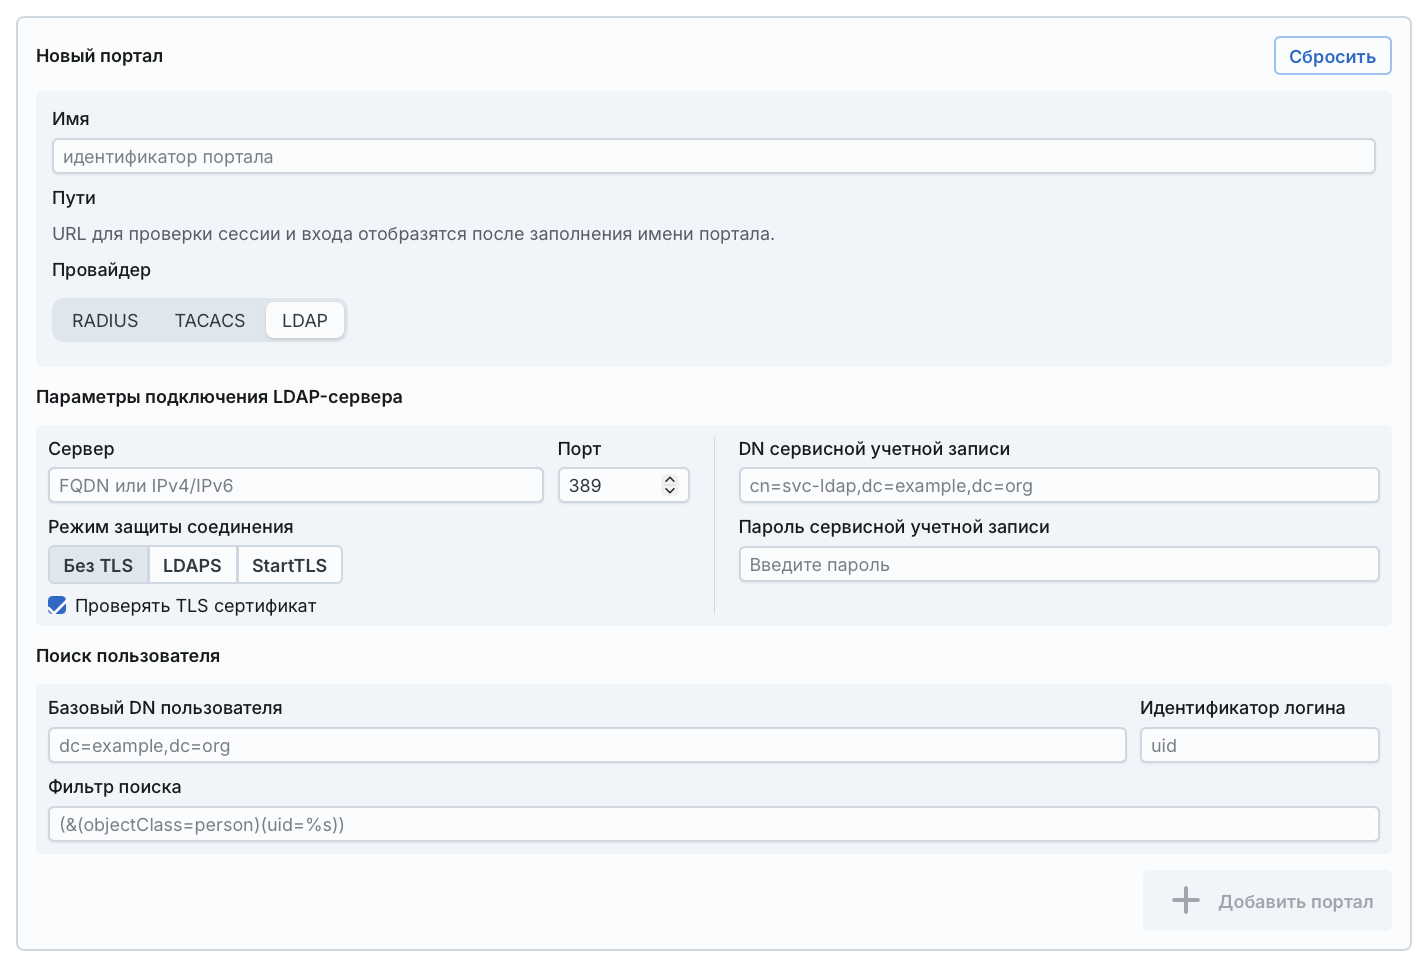
| Кнопка сброса введенных данных |
| Имя портала. Имя должно быть уникальным и валидным для использования в URL: нижний регистр, начинается с буквы; допускаются буквы, цифры и дефисы, не допускаются пробелы и специальные символы. |
| URL проверки сессии и URL входа. Отображаются после ввода имени портала. Эти пути необходимо указать в конфигурации балансировщика нагрузки. |
| Тип провайдера, LDAP, TACACS+ или RADIUS |
| IP-адрес или доменное имя сервера внешней аутентификации. |
| Порт подключения к серверу (по умолчанию |
| Указывает, будет ли защищено соединение. Доступные варианты:
|
| Флажок доступен при выборе режима защиты соединения |
| Логин сервисной учетной записи, от имени которой система подключается к LDAP. |
| Пароль сервисной учетной записи для подключения к LDAP-серверу. |
| Задает ветку на LDAP-сервере,
в которой система будет искать пользователя,
например |
| Поле в LDAP, которое содержит логин,
например |
| LDAP-фильтр для поиска пользователя, например |
| Кнопка сохранения изменений. |
Окно редактирования портала#
При выборе существующего портала открывается окно с его параметрами. Параметры подключения к серверу аутентификации совпадают с параметрами окна добавления портала для выбранного провайдера. Инструкции см. Выбор домена маршрутизации для портала.
Элементы интерфейса:
Блок | Выбор домена маршрутизации, через который узел обращается к серверу аутентификации портала. Задается для каждого узла отдельно. |
Список узлов | Узел кластера, для которого выбирается домен маршрутизации. |
Список доменов маршрутизации | Домен маршрутизации для выбранного узла.
Значение |
| Кнопка применения выбранного домена маршрутизации на узле. |
Блок |
|
| Кнопка удаления портала. |
| Кнопка сброса несохраненных изменений. |
| Кнопка сохранения изменений. |
 Содержание