


Изоляция внешнего трафика и проксирование во внутреннюю сеть#
Изоляцию внешнего трафика и его проксирование во внутреннюю сеть можно настроить
с помощью доменов маршрутизации.
Внешний клиентский трафик принимается в отдельном домене маршрутизации,
а бэкенды размещаются в другом домене, созданном специально для них.
Клиенты попадают к бэкендам только через балансировщик Angie ADC:
балансировщик принимает соединение во внешнем домене маршрутизации
и проксирует запрос во внутренний домен. Зеленым цветом обозначен путь клиентского трафика через балансировщик Angie ADC. В примере используются следующие домены маршрутизации: Трафик между доменами маршрутизации не передается,
поэтому клиент из Оба домена маршрутизации ( Перейдите в раздел В блоке В блоке В блоке Сеть назначения Тип Шлюз Интерфейс IP-адрес шлюза IP-адрес шлюза Поле Нажмите Повторите настройку на каждом узле кластера, который принимает этот трафик. В конфигурации балансировщика привяжите
виртуальный сервер к домену В этом примере: Параметр Директива proxy_interface направляет соединения с бэкендами
через домен маршрутизации Проверьте результат: запрос клиента из внешней сети к адреса бэкендов из внешней сети недоступны.Пример#
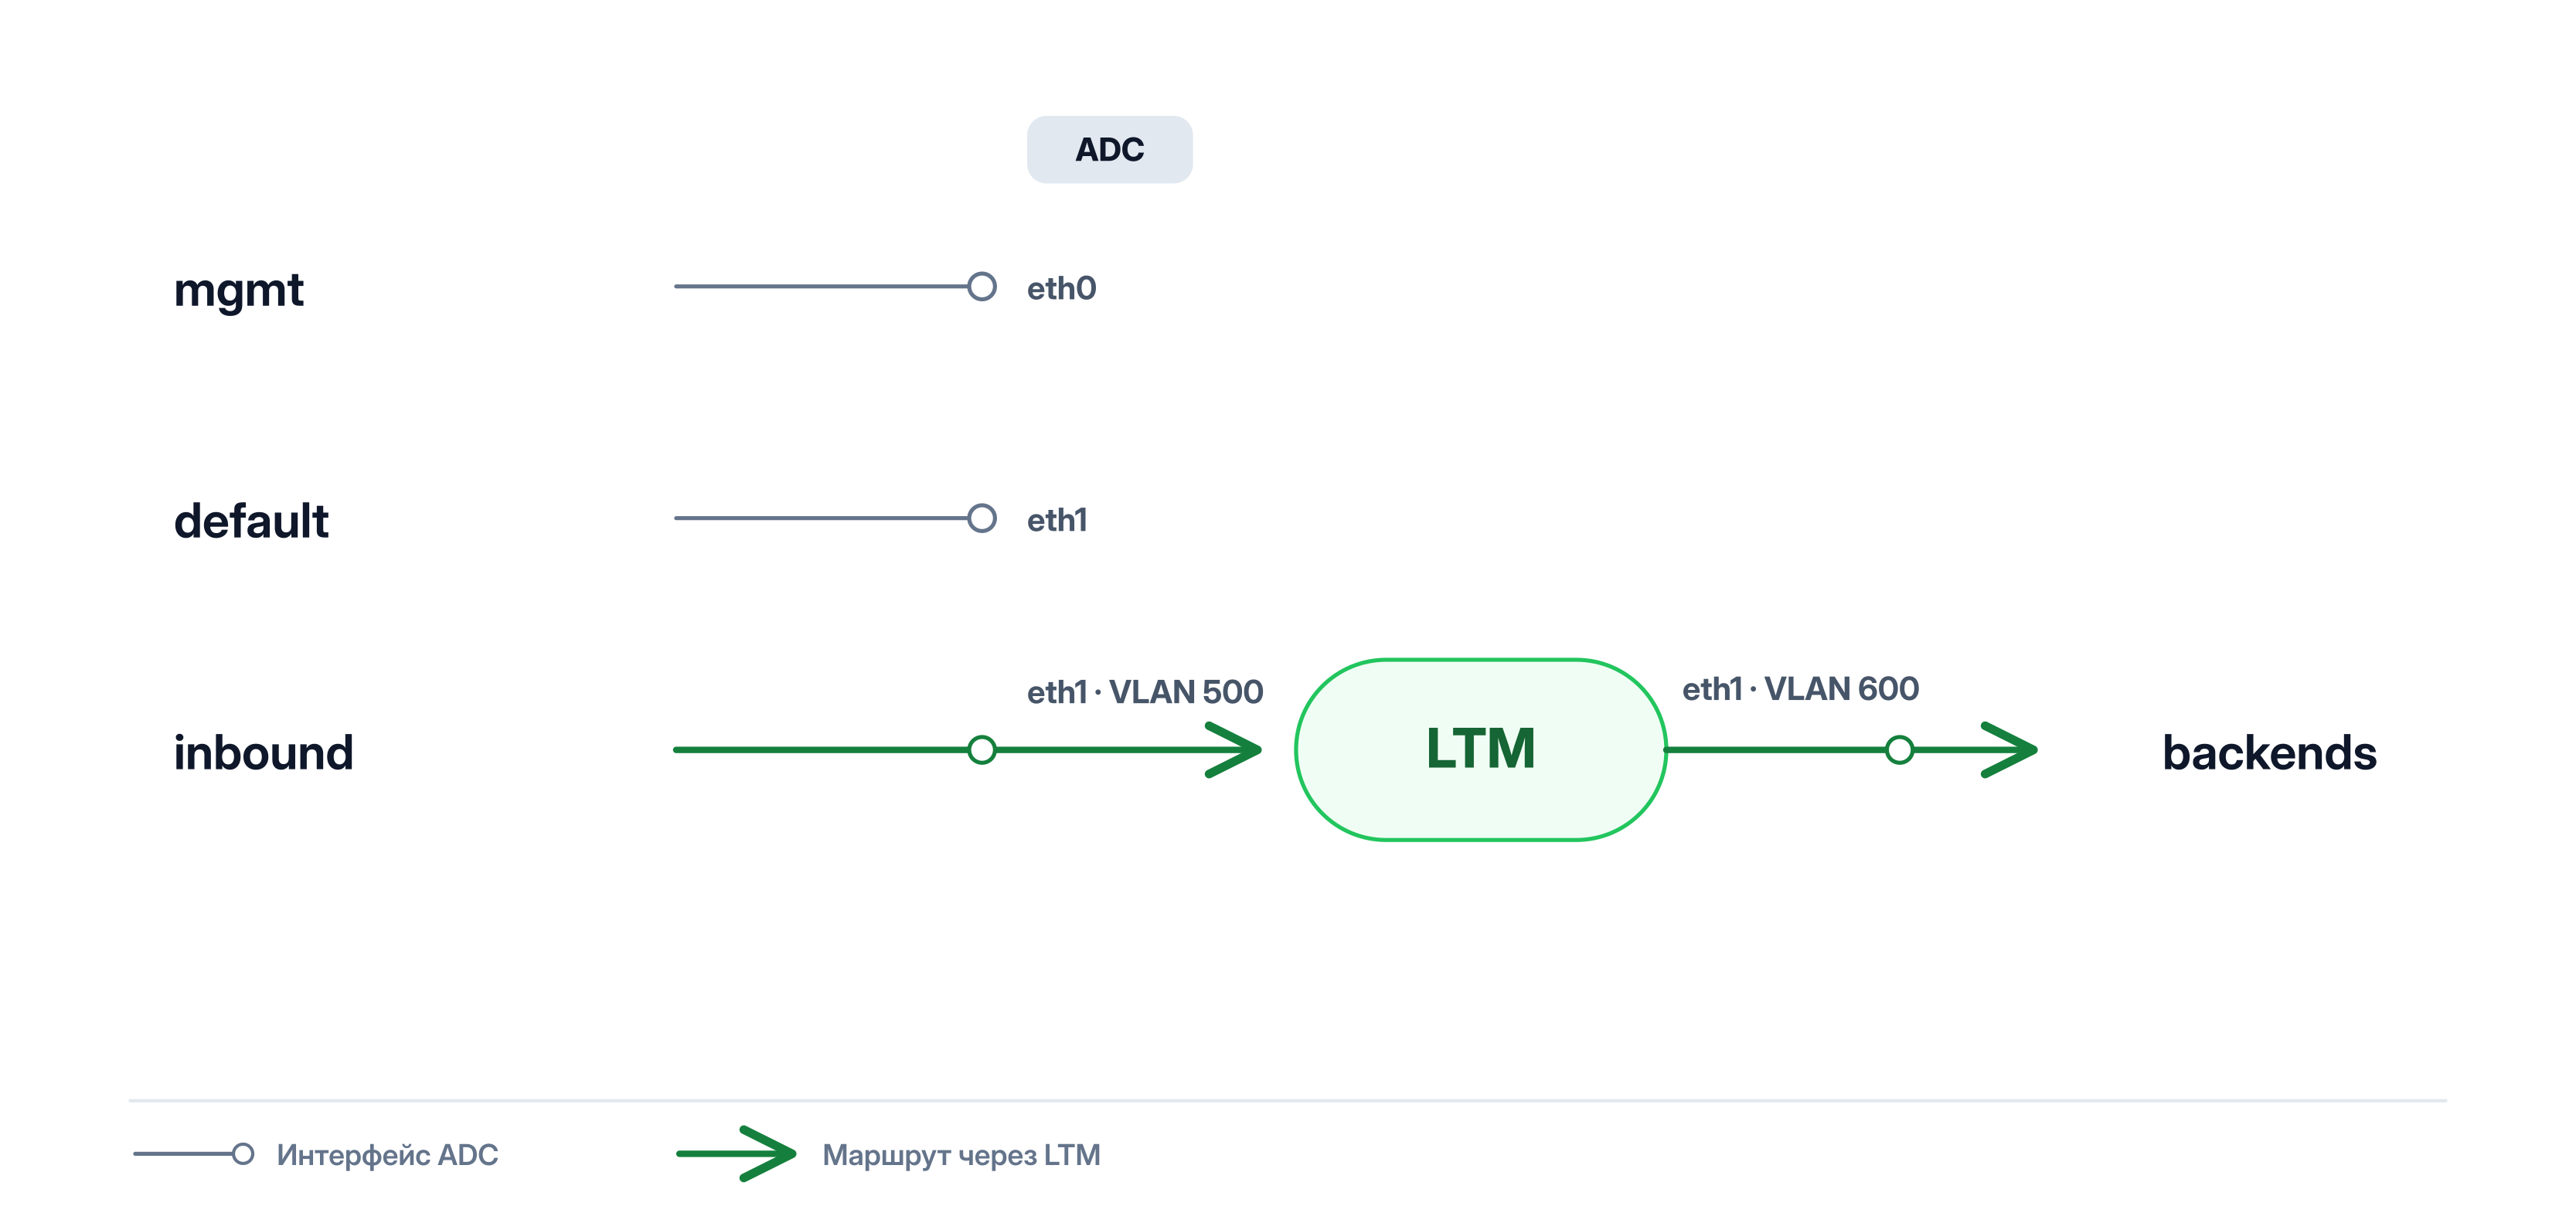
mgmt — предустановленный домен для управления узлом, в примере он не меняется;default — общая сеть узла (в веб-интерфейсе — значение По умолчанию);inbound — домен для внешнего клиентского трафика;backends — домен для внутреннего трафика и бэкендов.inbound не может обратиться к бэкендам напрямую.
Домен backends также недоступен напрямую из общей сети узла,
если для него не настроены утечки маршрутов.inbound и backends) подключены
к узлу через VLAN-интерфейсы (VLAN 500 для inbound и VLAN 600 для backends)
на одном физическом интерфейсе.
Виртуальный сервер принимает клиентские соединения на IP-адресе, назначенном для vl500.Настройка#
Система → Сетевые настройки
и выберите узел, для которого будет проводиться настройка.Домены маршрутизации нажмите Добавить домен маршрутизации и добавьте домены маршрутизации
inbound и backends (см. Добавление домена маршрутизации).Интерфейсы нажмите Добавить интерфейс и добавьте
VLAN-интерфейсы для созданных доменов маршрутизации.
Для обоих интерфейсов укажите один и тот же родительский физический интерфейс:vl500 — VLAN ID внешней сети, домен маршрутизации inbound
и IPv4-адрес, на котором виртуальный сервер будет принимать клиентские соединения;vl600 — VLAN ID сети бэкендов, домен маршрутизации backends
и IPv4-адрес в сети бэкендов.Маршруты нажмите Добавить маршрут
и добавьте маршрут по умолчанию для каждого домена маршрутизации:0.0.0.0/0Обычныйvl5000.0.0.0/0Обычныйvl600Таблица оставьте пустым:
маршруты относятся к доменам маршрутизации своих интерфейсов,
поэтому два маршрута по умолчанию не конфликтуют.Применить в нижней части экрана, чтобы сохранить изменения.inbound,
а соединения с бэкендами — к домену backends.# in the 'http' context
upstream app_servers {
server backend1;
server backend2;
}
server {
listen VIP:80 interface=inbound;
location / {
proxy_interface backends;
proxy_pass http://app_servers;
}
}
VIP — IP-адрес, назначенный интерфейсу vl500.interface=inbound директивы listen
привязывает слушающий сокет к домену маршрутизации inbound:
виртуальный сервер принимает соединения только из этого домена маршрутизации.backends: адреса бэкендов
ищутся в таблице маршрутизации этого домена.VIP возвращает ответ бэкенда,
например curl http://VIP/;
 Содержание